Póngase en contacto con un especialista
¿Qué es un HSM de uso general?
Un módulo de seguridad de hardware, o HSM, de uso general genera, almacena y utiliza de forma segura claves criptográficas, a la vez que admite el cifrado, el descifrado, la firma digital y la verificación en múltiples aplicaciones y cargas de trabajo. Diseñado para entornos empresariales, protege la infraestructura criptográfica dentro de un hardware reforzado y resistente a la manipulación, y ayuda a respaldar una seguridad sólida y el cumplimiento normativo.
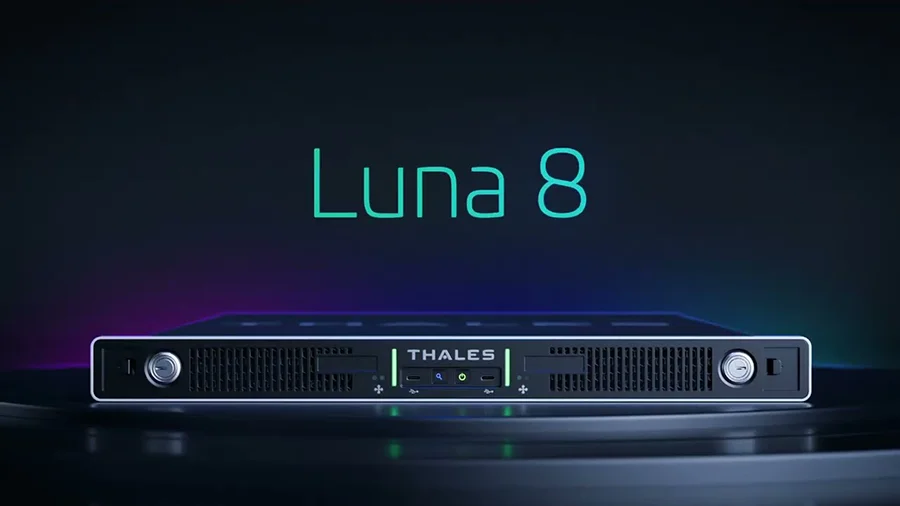
Conozca el Luna 8 de nueva generación
Los HSM Luna protegen las tecnologías que utiliza a diario y están configurando el futuro de la confianza digital.
Diseñados para cumplir los requisitos de certificación FIPS 140-3 de nivel 3 y de Common Criteria, los HSM Luna ofrecen una raíz de confianza sólida y cuántica en PKI, activos digitales, IA, identificaciones digitales, IoT, DevOps, firma de código, TLS, redes móviles y mucho más, garantizando la resiliencia y el cumplimiento ante los desafíos de seguridad actuales, el panorama normativo en evolución y las demandas digitales del mañana.
Diseñado para responder a las necesidades cambiantes de la seguridad criptográfica
Seguridad cuántica desde la base
Transición a la criptografía con seguridad cuántica con algoritmos PQC y una raíz de confianza con seguridad cuántica
Procesador criptográfico diseñado por Thales
Optimice las operaciones PQC de gran volumen con un procesador criptográfico diseñado por Thales.
Agilidad criptográfica
Utilice una arquitectura moderna creada para actualizaciones más rápidas y nuevos mecanismos criptográficos
Automatización y escalabilidad
Automatice la administración e integre las herramientas de la infraestructura de TI para facilitar la implementación y la escalabilidad
Migración fluida
Migre desde Luna 7 con API compatibles y una solución de migración de claves
Encuentre el HSM adecuado para su entorno
«El nuevo HSM con seguridad cuántica de Thales nos permite prestar apoyo a múltiples entornos seguros, al tiempo que simplifica las operaciones y hace un uso más eficiente de nuestra infraestructura. [Nos da] la flexibilidad para admitir múltiples casos de uso, aplicaciones y necesidades empresariales a lo largo del tiempo, lo que nos ayuda a maximizar las inversiones en hardware. La combinación de un rendimiento predecible y una alta disponibilidad proporciona a nuestros equipos de TI y seguridad la confianza que necesitan para operar de forma eficiente y ofrecer un servicio coherente a nuestras partes interesadas.»
Leading the Quantum-Safe Future
Luna 8 HSM has earned Juniper Research's Platinum Award for Post-Quantum Cryptography Excellence, recognizing Thales' innovation in helping organizations prepare for the next generation of cryptographic security.
Casos de uso comunes de HSM de uso general
Criptografía poscuántica
Proteja las claves de última generación con algoritmos con seguridad cuántica, habilite la agilidad criptográfica y la preparación para la PQC.
Firma digital segura y PKI
Proteja las claves de PKI, firma y firma de código con hardware de confianza para los flujos de trabajo de confianza digital.
Activos digitales y custodia de criptomonedas
Proteja las claves de los monederos, asegure los activos digitales y admita flujos de trabajo de firma de transacciones de confianza.
Seguridad 5G y de telecomunicaciones
Proteja las identidades de los suscriptores, la autenticación y la confianza de la red con una seguridad criptográfica respaldada por hardware.
Seguridad de dispositivos IoT
Proteja las identidades de los dispositivos, los flujos de trabajo de fabricación y la confianza del ciclo de vida con la seguridad de claves respaldada por hardware.
Seguridad de datos en la nube
Proteja las claves locales y en la nube con un control respaldado por HSM para arquitecturas de confianza BYOK, HYOK e híbridas.
Una nueva era en la tecnología HSM de Thales
Su seguridad digital depende de las claves criptográficas que cifran y descifran los datos. Los HSM Luna de Thales ayudan a proteger dispositivos, identidades, transacciones y aplicaciones con una solución flexible y escalable diseñada para una seguridad sólida, un alto rendimiento y una integración más sencilla.
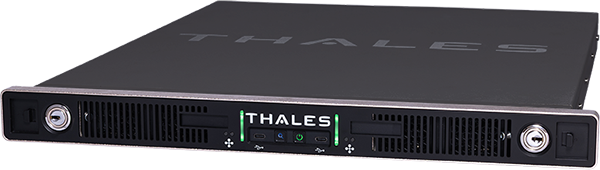
Diseñado para el futuro poscuántico: El Luna 8 de última generación combina un procesador criptográfico diseñado por Thales con una arquitectura criptoágil para ofrecer una raíz de confianza con seguridad cuántica. Proteja hoy las claves críticas en hardware certificado, a la vez que se permite una transición fluida a la criptografía poscuántica (PQC) con un rendimiento de gran volumen, actualizaciones más rápidas y compatibilidad con nuevos mecanismos criptográficos.
Características y ventajas de los HSM Luna
Con una amplia gama de API, opciones de implementación flexibles y un rendimiento superior, los HSM Luna le ayudan a proteger rápidamente cientos de aplicaciones a través de un amplio ecosistema de integraciones de socios tecnológicos listas para usar.
Las claves criptográficas permanecen dentro de un hardware resistente a la manipulación para obtener el máximo nivel de seguridad y un control más estricto de las operaciones críticas para la confianza.
La gestión centralizada de claves y políticas, la amplia compatibilidad con el cifrado y la preparación de PKI con seguridad PQC ayudan a las organizaciones a protegerse de las amenazas en constante evolución y a aprovechar nuevas oportunidades.
Thales da prioridad a los esquemas de garantía de seguridad de terceros. Los HSM Luna Network 8 tienen en curso las certificaciones FIPS 140-3 de nivel 3 y Common Criteria de la UE. La cartera de HSM Luna 7 (los HSM Luna 7 Network, PCIe, USB y Backup) cuenta con la validación FIPS 140-3 de nivel 3. HSM Luna 7 también ha recibido la certificación eIDAS como dispositivo cualificado de creación de firmas y sellos (QSCD).
Admite la administración, la activación y el control operativo seguros en entornos distribuidos e infraestructuras criptográficas modernas.
Implemente los HSM Luna en las instalaciones, en la nube, como servicio o en múltiples entornos para satisfacer las necesidades de cumplimiento, copia de seguridad, clonación, escalado y migración futura.
Utilice una base criptográfica flexible diseñada para respaldar la eficiencia, la escalabilidad y el valor operativo a largo plazo a medida que evolucionan los requisitos.
Explore la cartera de HSM Luna
Implementación flexible para cada necesidad en todos los productos HSM Luna y servicios relacionados.
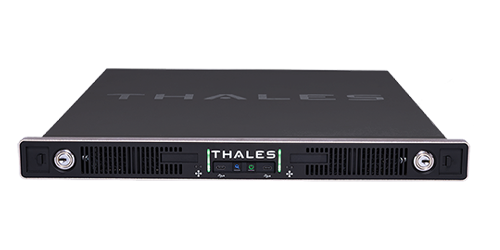
HSM Luna 8 Network
Conozca la nueva generación de innovación en HSM de uso general en la plataforma HSM de Thales.
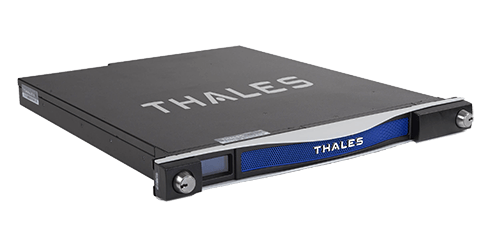
HSM Luna 7 Network
HSM de alta seguridad conectados a la red para cargas de trabajo de seguridad escalables en la empresa y en la nube.
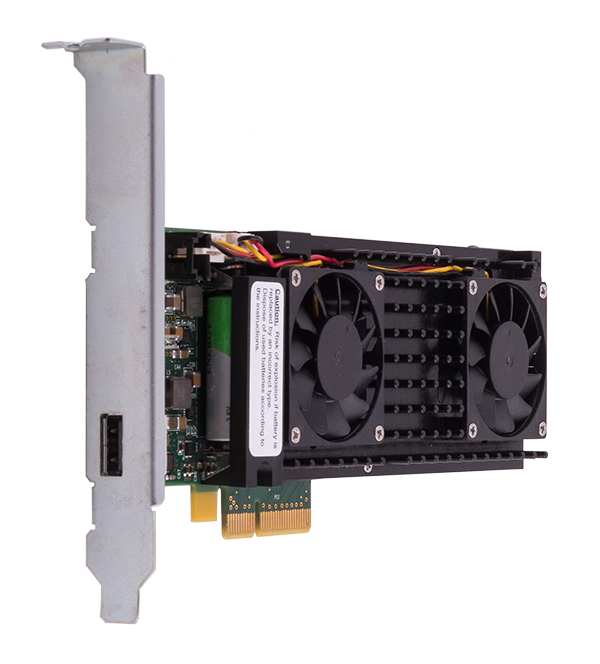
HSM Luna 7 PCIe
HSM integrados de alto rendimiento para la aceleración criptográfica dedicada y la seguridad de las aplicaciones.
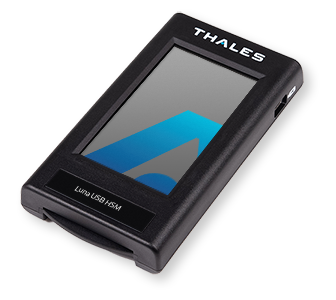
HSM Luna 7 USB
HSM portátiles ideales para casos de uso de almacenamiento de claves sin conexión y protección de claves raíz.
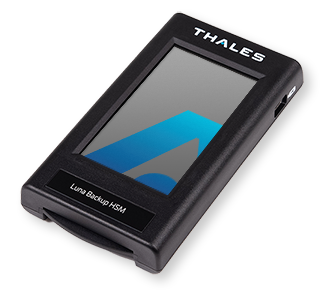
Soluciones HSM Luna 7 Backup
Proteja y recupere material criptográfico de gran valor con flujos de trabajo de copia de seguridad seguros.
Servicios del HSM Luna Cloud
Amplíe la seguridad de los HSM Luna a través de los servicios de HSM prestados en la nube.
Los HSM de Thales se llevan bien con otros
Un amplio ecosistema de socios e integraciones amplía la seguridad de confianza de los HSM Luna a los entornos empresariales y en la nube.
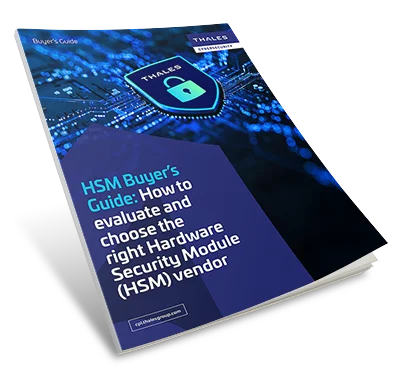
Recurso destacado
Guía del comprador de HSM
Aprenda a evaluar a los proveedores de HSM, a comparar los modelos de implementación y a valorar las certificaciones, las integraciones, la escalabilidad, el control operativo y la preparación para el futuro.
Recursos relacionados
Preguntas frecuentes sobre los HSM de uso general
Un HSM de uso general es un módulo de seguridad de hardware que protege las claves criptográficas y admite el cifrado, el descifrado, la firma y la verificación en muchas aplicaciones y cargas de trabajo, en lugar de una única función patentada.
Normalmente, las organizaciones utilizan un HSM de uso general cuando necesitan una raíz de confianza en el hardware de alta seguridad para PKI, firma de código, TLS, identidad digital, cifrado u otras operaciones criptográficas críticas para la confianza.
Los HSM de uso general admiten una amplia gama de casos de uso criptográfico empresarial, como PKI, firma de código, TLS y cifrado de datos. Los HSM de pago están diseñados específicamente para flujos de trabajo de tarjetas, PIN, EMV y seguridad de transacciones en el ecosistema de pagos.
Los HSM de uso general pueden contribuir a la preparación poscuántica al ayudar a las organizaciones a proteger las claves de última generación, permitir la agilidad criptográfica y preparar la infraestructura criptográfica para los estándares y requisitos de migración en constante evolución.
Los HSM Luna pueden implementarse en las instalaciones, en la nube, como servicio o en entornos híbridos, lo que ayuda a las organizaciones a alinear el control de claves y la protección criptográfica con las necesidades empresariales y de cumplimiento.
Los casos de uso comunes incluyen PKI, firma digital segura, firma de código, criptografía poscuántica, activos digitales, seguridad de IoT, seguridad 5G, TLS y seguridad de datos en la nube.