Entre em contato com um especialista em criptografia
O que é um HSM de uso geral?
Um módulo de segurança de hardware de uso geral, ou HSM, gera, armazena e utiliza chaves criptográficas de forma segura, suportando simultaneamente a encriptação, desencriptação, assinatura digital e verificação em várias aplicações e cargas de trabalho. Concebido para ambientes empresariais, protege a infraestrutura criptográfica dentro de hardware reforçado e resistente a adulterações e ajuda a garantir uma segurança forte e a conformidade regulamentar.
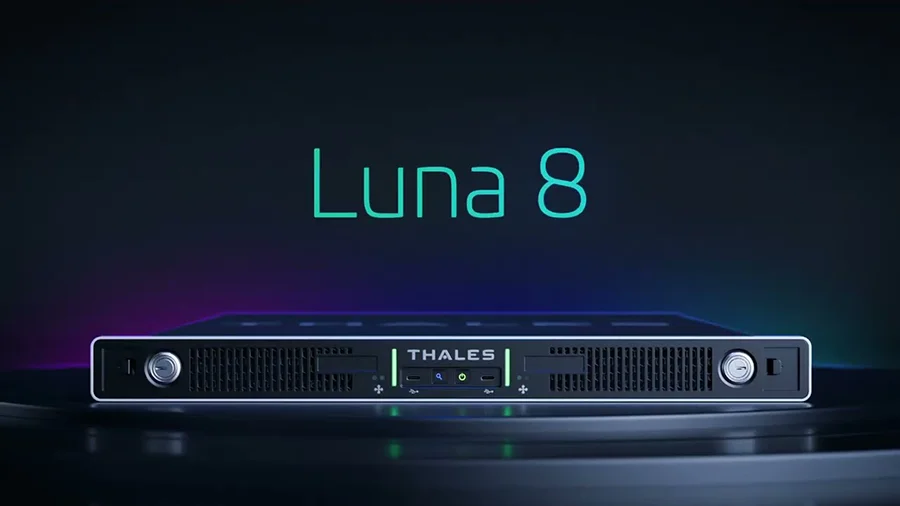
Apresentamos o Luna 8 da Próxima Geração
Os HSM Luna protegem as tecnologias utilizadas no dia a dia e estão a moldar o futuro da confiança digital.
Concebidos para cumprir os requisitos de certificação FIPS 140-3 Nível 3 e Common Criteria, os HSM Luna fornecem uma raiz de confiança forte e segura contra ameaças quânticas em PKI, ativos digitais, IA, IDs digitais, IoT, DevOps, assinatura de código, TLS, redes móveis e muito mais, garantindo a resiliência e a conformidade face aos desafios de segurança atuais, ao panorama regulamentar em evolução e às exigências digitais de amanhã.
Concebido para responder às necessidades em evolução da segurança criptográfica
Seguro contra ameaças quânticas desde a sua conceção
Faça a transição para a criptografia segura contra ameaças quânticas com algoritmos PQC e uma raiz de confiança segura contra ameaças quânticas.
Processador Criptográfico Concebido pela Thales
Otimização para operações PQC de alto volume com um processador criptográfico concebido pela Thales
Agilidade Criptográfica
Utilize uma arquitetura moderna concebida para atualizações mais rápidas e novos mecanismos criptográficos
Automatização e Escalabilidade
Automatização da administração e integração de ferramentas de infraestrutura de TI para uma fácil implementação e escalabilidade
Migração Fluida
Migração do Luna 7 com APIs compatíveis e uma solução de migração de chaves
Encontre o HSM adequado para o seu ambiente
"O novo HSM seguro contra ameaças quânticas da Thales permite-nos dar suporte a vários ambientes seguros, simplificando simultaneamente as operações e utilizando a nossa infraestrutura de forma mais eficiente. [Dá-nos] a flexibilidade para suportar múltiplos casos de uso, aplicações e necessidades empresariais ao longo do tempo, o que nos ajuda a maximizar os investimentos em hardware. A combinação de desempenho previsível e alta disponibilidade dá às nossas equipas de TI e segurança a garantia de que necessitam para operar de forma eficiente e fornecer um serviço consistente às nossas partes interessadas.”
Leading the Quantum-Safe Future
Luna 8 HSM has earned Juniper Research's Platinum Award for Post-Quantum Cryptography Excellence, recognizing Thales' innovation in helping organizations prepare for the next generation of cryptographic security.
Casos de Uso Comuns de HSM de Uso Geral
Criptografia Pós-Quântica
Proteja as chaves da próxima geração com algoritmos seguros contra ameaças quânticas, permita a agilidade criptográfica e a preparação para PQC.
Assinatura Digital Segura e PKI
Proteja as chaves de PKI, de assinatura e de assinatura de código com hardware fidedigno para fluxos de trabalho de confiança digital.
Ativos Digitais e Custódia de Criptoativos
Proteja as chaves da carteira, proteja os ativos digitais e suporte fluxos de trabalho fidedignos de assinatura de transações.
Segurança 5G e de Telecomunicações
Proteja as identidades dos subscritores, a autenticação e a confiança da rede com segurança criptográfica suportada por hardware.
Segurança de Dispositivos IoT
Proteja as identidades dos dispositivos, os fluxos de trabalho de produção e a confiança do ciclo de vida com segurança de chaves suportada por hardware.
Segurança de Dados na Nuvem
Proteja as chaves na nuvem e no local com controlo suportado por HSM para arquiteturas de confiança BYOK, HYOK e híbridas.
Uma Nova Era da Tecnologia HSM da Thales
A segurança digital depende de chaves criptográficas que encriptam e desencriptam dados. Os HSM Luna da Thales ajudam a proteger dispositivos, identidades, transações e aplicações com uma solução flexível e escalável, concebida para uma segurança forte, um elevado desempenho e uma integração mais fácil.
Concebido para o Futuro Pós-Quântico: O Luna 8 da próxima geração combina um processador criptográfico concebido pela Thales com uma arquitetura de agilidade criptográfica para fornecer uma raiz de confiança segura contra ameaças quânticas. Proteja hoje as chaves essenciais em hardware certificado enquanto permite uma transição transparente para a criptografia pós-quântica (PQC) com desempenho de alto volume, atualizações mais rápidas e suporte para novos mecanismos criptográficos.
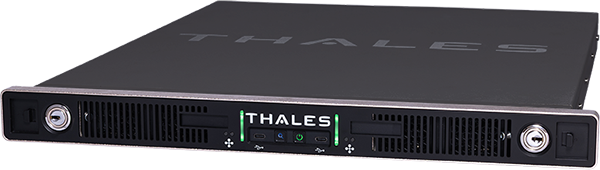
Funcionalidades e Vantagens do HSM Luna
Com uma vasta gama de APIs, opções de implementação flexíveis e um desempenho superior, os HSM Luna ajudam a proteger rapidamente centenas de aplicações através de um vasto ecossistema de integrações de parceiros tecnológicos prontas a usar.
As chaves criptográficas permanecem dentro de hardware resistente a adulterações para o mais alto nível de segurança e um controlo mais rigoroso sobre as operações essenciais para a confiança.
A gestão centralizada de chaves e políticas, o amplo suporte de encriptação e a preparação para PKI segura contra PQC ajudam as organizações a proteger-se contra ameaças em evolução e a aproveitar novas oportunidades.
A Thales dá prioridade a esquemas de garantia de segurança de terceiros. Os HSM Luna Network 8 têm em curso as certificações FIPS 140-3 Nível 3 e Common Criteria da UE. O portfólio de HSM Luna 7 (HSM Luna 7 Network, PCIe, USB e Backup) tem validação FIPS 140-3 Nível 3. O HSM Luna 7 também recebeu a certificação eIDAS como Dispositivo de Criação de Assinatura Qualificada e de Selo Qualificado (QSCD).
Suporte para administração, ativação e controlo operacional seguros em ambientes distribuídos e infraestruturas criptográficas modernas.
Implemente os HSM Luna no local, na nuvem, como um serviço ou em vários ambientes para dar suporte às necessidades de conformidade, cópia de segurança, clonagem, escalonamento e migração futura.
Utilize uma base criptográfica flexível concebida para suportar a eficiência, a escalabilidade e o valor operacional a longo prazo, à medida que os requisitos evoluem.
Explore o portfólio do HSM Luna
Implementação flexível para todas as necessidades nos produtos HSM Luna e serviços relacionados.
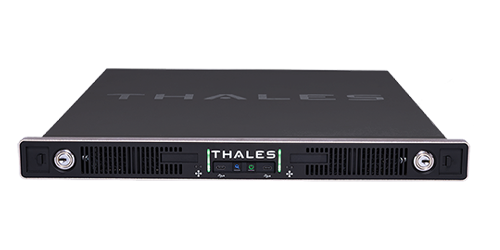
HSM de Rede Luna 8
Conheça a próxima geração de inovação de HSM de uso geral na plataforma HSM da Thales.
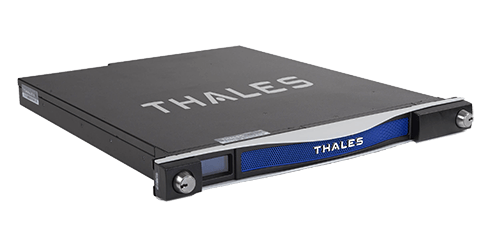
HSM de Rede Luna 7
HSM de elevada confiança, ligados em rede, para cargas de trabalho de segurança escaláveis empresariais e na nuvem.
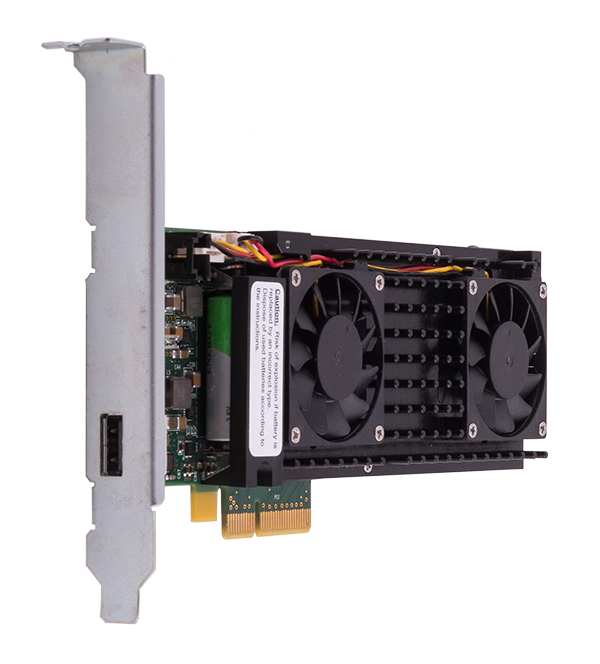
HSM PCIe Luna 7
HSM incorporados de alto desempenho para aceleração criptográfica dedicada e segurança de aplicações.
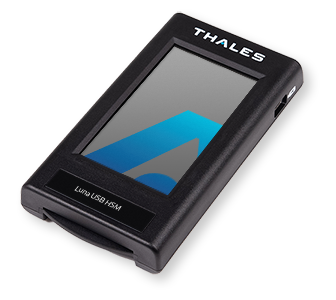
HSM USB Luna 7
HSM portáteis ideais para casos de uso de armazenamento de chaves offline e proteção de chaves de raiz.
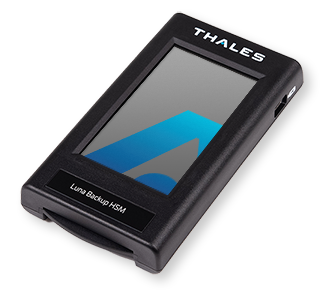
Soluções de HSM de Cópia de Segurança Luna 7
Proteja e recupere material criptográfico de alto valor com fluxos de trabalho de cópia de segurança seguros.
Serviços de HSM Luna Cloud
Expanda a segurança do HSM Luna através de serviços HSM fornecidos na nuvem.
Os HSM da Thales funcionam bem com tecnologias de outros
Um vasto ecossistema de parceiros e integrações expande a segurança fidedigna do HSM Luna para ambientes empresariais e de nuvem.
Recurso em destaque
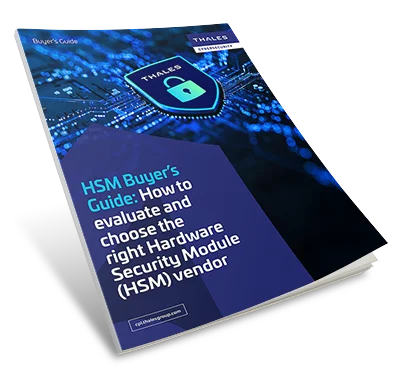
Guia do Comprador de HSM
Saiba como avaliar os fornecedores de HSM, comparar modelos de implementação e analisar certificações, integrações, escalabilidade, controlo operacional e preparação para o futuro.
Recursos relacionados
Relatório de Investigação
Visão Geral dos Dados de Mercado dos Módulos de Segurança de Hardware: 2.º Trimestre de 2026
Perguntas frequentes sobre HSM de uso geral
Um HSM de uso geral é um módulo de segurança de hardware que protege as chaves criptográficas e suporta a encriptação, desencriptação, assinatura e verificação em várias aplicações e cargas de trabalho, em vez de uma única função proprietária.
As organizações utilizam normalmente um HSM de uso geral quando necessitam de uma raiz de elevada confiança de hardware para PKI, assinatura de código, TLS, identidade digital, encriptação ou outras operações criptográficas essenciais para a confiança.
Os HSM de uso geral suportam amplos casos de uso criptográfico empresarial, como PKI, assinatura de código, TLS e encriptação de dados. Os HSM de pagamento são concebidos especificamente para fluxos de trabalho de cartões, PIN, EMV e segurança de transações no ecossistema de pagamentos.
Os HSM de uso geral podem apoiar a preparação pós-quântica, ajudando as organizações a proteger as chaves da próxima geração, a permitir a agilidade criptográfica e a preparar a infraestrutura criptográfica para a evolução das normas e dos requisitos de migração.
Os HSM Luna podem ser implementados no local, na nuvem, como um serviço ou em ambientes híbridos, ajudando as organizações a alinhar o controlo de chaves e a proteção criptográfica com as necessidades empresariais e de conformidade.
Os casos de uso comuns incluem PKI, assinatura digital segura, assinatura de código, criptografia pós-quântica, ativos digitais, segurança da IoT, segurança 5G, TLS e segurança de dados na nuvem.