Contactez un spécialiste
Qu’est-ce qu’un HSM à usage général ?
Un module de sécurité matériel (HSM) à usage général génère, stocke et utilise en toute sécurité les clés cryptographiques, tout en prenant en charge le chiffrement, le déchiffrement, la signature numérique et la vérification pour de multiples applications et charges de travail. Conçu pour les environnements d’entreprise, il protège l’infrastructure cryptographique au sein d’un matériel renforcé et résistant aux tentatives de compromission, tout en contribuant à garantir un haut niveau de sécurité et la conformité aux exigences réglementaires.
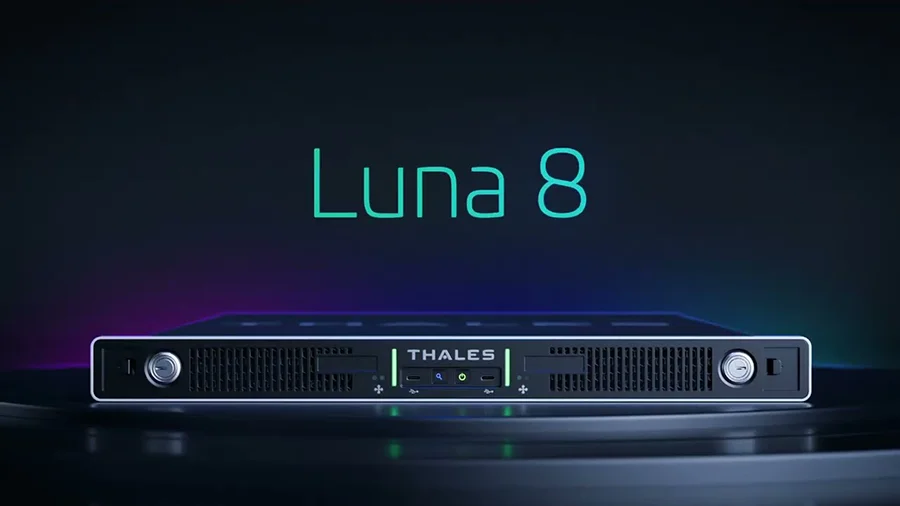
Découvrez le Luna 8 de nouvelle génération
Les HSM Luna sécurisent les technologies que vous utilisez au quotidien et façonnent l’avenir de la confiance numérique.
Conçus pour répondre aux exigences des certifications FIPS 140-3 de niveau 3 et Critères communs, les HSM Luna fournissent une racine de confiance résistante aux menaces quantiques robuste pour la PKI, les actifs numériques, l’IA, les identités numériques, l’IoT, le DevOps, la signature de code, le protocole TLS, les réseaux mobiles et bien plus encore. Ils garantissent la résilience et la conformité face aux défis de sécurité actuels, à l’évolution du paysage réglementaire et aux exigences numériques de demain.
Conçu pour répondre aux besoins évolutifs de la sécurité cryptographique
Une résistance aux menaces quantiques dès la conception
Passez à la cryptographie résistante aux menaces quantiques avec des algorithmes PQC et une racine de confiance adéquate
Processeur cryptographique conçu par Thales
Optimisez les opérations PQC à haut volume grâce à un processeur cryptographique conçu par Thales
Agilité cryptographique
Utilisez une architecture moderne conçue pour des mises à jour plus rapides et de nouveaux mécanismes cryptographiques
Automatisation et évolutivité
Automatisez l’administration et intégrez les outils d’infrastructure IT pour faciliter le déploiement et l’évolutivité
Migration fluide
Migrez depuis Luna 7 avec des API compatibles et une solution de migration de clés
Trouvez le HSM adapté à votre environnement
« Le nouveau HSM de Thales résistant aux menaces quantiques nous permet de prendre en charge plusieurs environnements sécurisés tout en simplifiant les opérations et en optimisant l’utilisation de notre infrastructure. [Cela nous donne] la flexibilité nécessaire pour prendre en charge plusieurs cas d’usage, applications et besoins métier au fil du temps, ce qui nous aide à maximiser nos investissements matériels. La combinaison de performances prévisibles et d’une haute disponibilité donne à nos équipes informatiques et de sécurité l’assurance dont elles ont besoin pour fonctionner efficacement afin de fournir un service constant à nos parties prenantes. »
Leading the Quantum-Safe Future
Luna 8 HSM has earned Juniper Research's Platinum Award for Post-Quantum Cryptography Excellence, recognizing Thales' innovation in helping organizations prepare for the next generation of cryptographic security.
Cas d’usage courants des HSM à usage général
Cryptographie post-quantique
Protégez les clés de nouvelle génération avec des algorithmes résistants aux menaces quantiques, assurez l’agilité cryptographique et préparez-vous à la PQC.
Signature numérique et PKI sécurisées
Protégez les clés de PKI, de signature et de signature de code avec du matériel de confiance pour les flux de travail de confiance numérique.
Actifs numériques et conservation de cryptoactifs
Protégez les clés de portefeuille, sécurisez les actifs numériques et prenez en charge les flux de travail de signature de transactions de confiance.
Sécurité de la 5G et des télécommunications
Protégez les identités des abonnés, l’authentification et la confiance du réseau avec une sécurité cryptographique matérielle.
Sécurité des appareils IoT
Protégez les identités des appareils, les flux de travail de fabrication et la confiance du cycle de vie avec une sécurité des clés matérielle.
Sécurité des données dans le cloud
Protégez les clés dans le cloud et sur site grâce à un contrôle assuré par HSM pour les architectures de confiance BYOK, HYOK et hybrides.
Une nouvelle ère de la technologie HSM par Thales
Votre sécurité numérique dépend des clés cryptographiques qui chiffrent et déchiffrent vos données. Les HSM Thales Luna aident à sécuriser les appareils, les identités, les transactions et les applications grâce à une solution flexible et évolutive, conçue pour une sécurité renforcée, des performances élevées et une intégration facilitée.
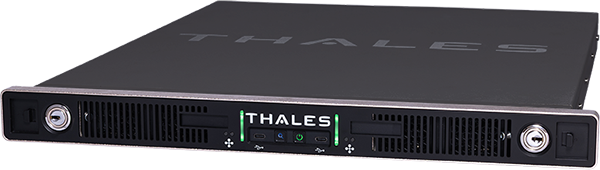
Conçu pour l’avenir post-quantique : le Luna 8 de nouvelle génération associe un processeur cryptographique conçu par Thales à une architecture crypto-agile pour fournir une racine de confiance résistante aux menaces quantiques. Protégez dès aujourd’hui les clés critiques dans du matériel certifié, tout en permettant une transition transparente vers la cryptographie post-quantique (PQC) avec des performances à grand volume, des mises à jour plus rapides et la prise en charge de nouveaux mécanismes cryptographiques.
Fonctionnalités et avantages des HSM Luna
Grâce à un large éventail d’API, à des options de déploiement flexibles et à des performances supérieures, les HSM Luna vous aident à sécuriser rapidement des centaines d’applications grâce à un vaste écosystème d’intégrations prêtes à l’emploi de partenaires technologiques.
Les clés cryptographiques restent à l’intérieur d’un matériel inviolable pour un niveau de sécurité maximal et un contrôle plus strict des opérations critiques pour la confiance.
La gestion centrale des clés et des politiques, une large prise en charge du chiffrement et la préparation à une PKI résistante aux menaces quantiques aident les entreprises à se prémunir contre les menaces en constante évolution et à saisir de nouvelles opportunités.
Thales donne la priorité aux programmes d’assurance sécurité tiers. Les certifications FIPS 140-3 de niveau 3 et Critères communs de l’UE pour les HSM réseau Luna 8 sont en cours. Le portefeuille de HSM Luna 7 (HSM réseau Luna 7, PCIe, USB et de sauvegarde) est validé FIPS 140-3 de niveau 3. Le HSM Luna 7 a également reçu la certification eIDAS en tant que dispositif qualifié de création de signature et de cachet (QSCD).
Assurez l’administration sécurisée, l’activation et le contrôle opérationnel dans des environnements distribués et des infrastructures cryptographiques modernes.
Déployez les HSM Luna sur site, dans le cloud, en tant que service ou dans plusieurs environnements pour répondre aux besoins de conformité, de sauvegarde, de clonage, de mise à l’échelle et de migration future.
Utilisez une base cryptographique flexible conçue pour garantir l’efficacité, l’évolutivité et la valeur opérationnelle à long terme, à mesure que les exigences évoluent.
Découvrez le portefeuille de HSM Luna
Un déploiement flexible pour chaque besoin parmi les produits HSM Luna et les services associés.
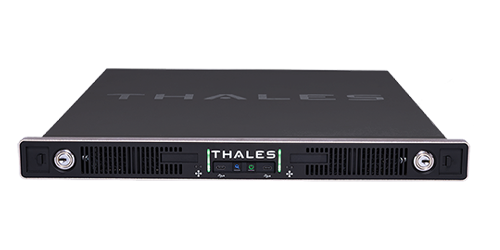
HSM réseau Luna 8
Découvrez la nouvelle génération d’innovation en matière de HSM à usage général sur la plateforme HSM de Thales.
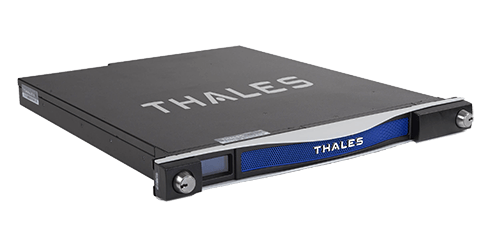
HSM réseau Luna 7
HSM réseau à haut niveau d’assurance pour les charges de travail de sécurité évolutives des environnements d’entreprise et du cloud.
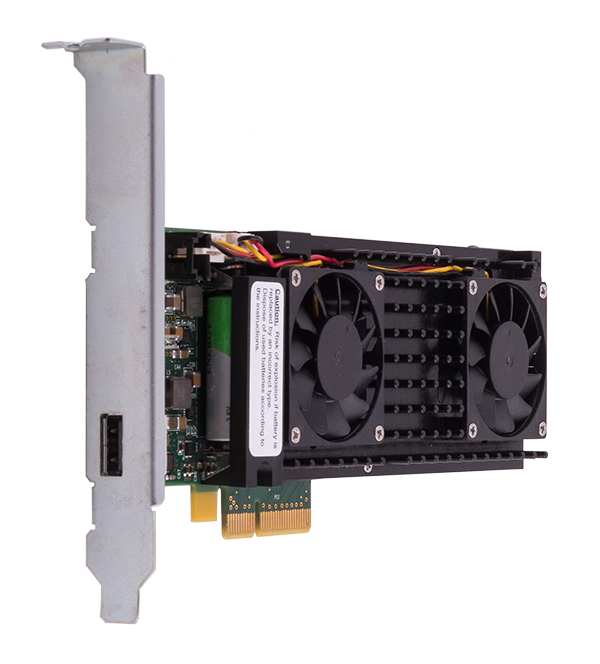
HSM PCIe Luna 7
HSM embarqués haute performance pour l’accélération cryptographique dédiée et la sécurité des applications.
HSM USB Luna 7
HSM portables, idéals pour le stockage de clés hors ligne et les cas d’usage de protection de clés racine.
Solutions de HSM de sauvegarde Luna 7
Protégez et récupérez le matériel cryptographique de grande valeur avec des flux de travail de sauvegarde sécurisés.
Services HSM Cloud Luna
Étendez la sécurité des HSM Luna grâce à des services HSM fournis dans le cloud.
L’excellente intégration des HSM de Thales
Un vaste écosystème de partenaires et d’intégrations étend la sécurité de confiance des HSM Luna aux environnements d’entreprise et cloud.
Ressource phare
Guide de l’acheteur HSM
Découvrez comment évaluer les fournisseurs de HSM, comparer les modèles de déploiement et évaluer les certifications, les intégrations, l’évolutivité, le contrôle opérationnel et la préparation pour l’avenir.
Ressources associées
Rapport de recherche
Aperçu des données du marché des modules de sécurité matériels : 2e trimestre 2026

Présentation de la solution
HSM Thales Luna résistants aux menaces quantiques pour la préparation à la cryptographie post-quantique (PQC)

Questions fréquentes sur les HSM à usage général
Un HSM à usage général est un module de sécurité matériel qui protège les clés cryptographiques et prend en charge le chiffrement, le déchiffrement, la signature et la vérification pour de nombreuses applications et charges de travail, plutôt qu’une seule fonction propriétaire.
Les entreprises utilisent généralement un HSM à usage général lorsqu’elles ont besoin d’une racine de confiance matérielle haute assurance pour la PKI, la signature de code, le protocole TLS, l’identité numérique, le chiffrement ou d’autres opérations cryptographiques critiques pour la confiance.
Les HSM à usage général prennent en charge de nombreux cas d’usage cryptographiques en entreprise, tels que la PKI, la signature de code, le protocole TLS et le chiffrement des données. Les HSM de paiement sont spécialement conçus pour les flux de travail liés aux cartes, aux codes PIN, à la norme EMV et à la sécurité des transactions dans l’écosystème des paiements.
Les HSM à usage général peuvent faciliter la préparation au post-quantique en aidant les entreprises à protéger les clés de nouvelle génération, à permettre l’agilité cryptographique et à préparer l’infrastructure cryptographique aux normes et aux exigences de migration en constante évolution.
Les HSM Luna peuvent être déployés sur site, dans le cloud, en tant que service ou dans des environnements hybrides, aidant ainsi les entreprises à aligner le contrôle des clés et la protection cryptographique avec les besoins de l’entreprise et les exigences de conformité.
Les cas d’usage courants incluent la PKI, la signature numérique sécurisée, la signature de code, la cryptographie post-quantique, les actifs numériques, la sécurité de l’IoT, la sécurité de la 5G, le protocole TLS et la sécurité des données dans le cloud.