Contactez un spécialiste
Qu’est-ce qu’un module de sécurité matériel ?
Un module de sécurité matériel (HSM) est un processeur cryptographique dédié qui génère, protège, stocke et utilise des clés cryptographiques à l’intérieur d’une limite matérielle renforcée et inviolable. Les HSM servent d’ancrages de confiance pour le chiffrement, la signature, l’authentification et d’autres opérations critiques qui contribuent à sécuriser les applications, les transactions, les identités et les services numériques.
Qu’est-ce qui fait de Thales le meilleur fournisseur de HSM ?
Les entreprises, les institutions financières, les gouvernements et les fournisseurs de services cloud font confiance aux HSM Thales pour protéger les clés cryptographiques, sécuriser les charges de travail de grande valeur, prendre en charge la conformité et établir une racine de confiance matérielle pour les opérations numériques dans des environnements sur site, cloud, hybrides et de paiement.
Protéger la confiance critique
Protégez les clés cryptographiques et les opérations sensibles dans un dispositif matériel inviolable, validé FIPS, où les clés ne quittent jamais le périmètre sécurisé.
Respectez les exigences de conformité
Répondez aux exigences de sécurité et réglementaires avec des HSM certifiés conçus pour une validation rigoureuse, l’auditabilité et des normes telles que FIPS, Critères communs, PCI DSS, eIDAS, RGPD, et plus encore.
Mettez à l’échelle les opérations de cryptographie
Prenez en charge les charges de travail cryptographiques à grand volume dans les environnements sur site, cloud et hybrides grâce à des modèles de déploiement flexibles et à une prise en charge étendue des intégrations.
Préparez-vous à la PQC
Améliorez l’agilité cryptographique et la préparation post-quantique avec des stratégies HSM conçues pour aider les entreprises à s’adapter aux normes émergentes et aux exigences de sécurité à long terme.
Simplifiez vos opérations
Utilisez une gestion, un suivi, une supervision et un cloisonnement des ressources centralisés afin de simplifier le déploiement et réduire la complexité dans les environnements cryptographiques.
Les HSM de Thales sont classés n° 1 sur PeerSpot
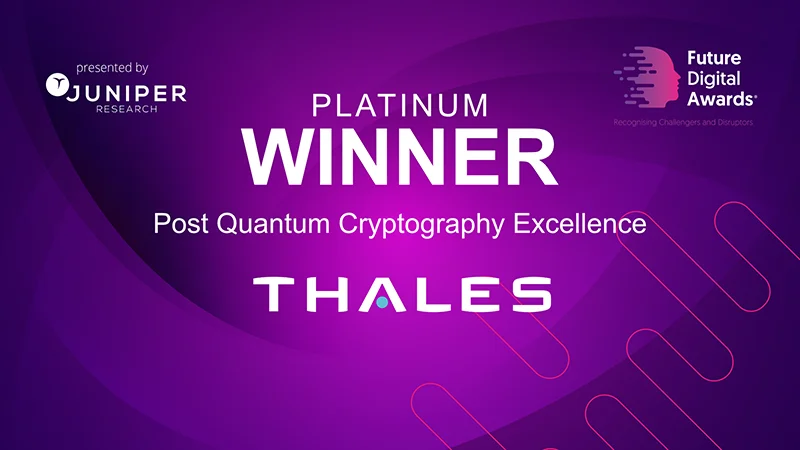
Leading the Quantum-Safe Future
Luna 8 HSM has earned Juniper Research's Platinum Award for Post-Quantum Cryptography Excellence, recognizing Thales' innovation in helping organizations prepare for the next generation of cryptographic security.
Découvrez le Luna 8 de nouvelle génération
Des performances de pointe en matière de cryptographie post-quantique sur la toute nouvelle plateforme HSM de Thales résistante aux menaces quantiques
Présentation d’un nouveau HSM Thales Luna conçu pour aider les entreprises à établir une racine de confiance résistante aux menaces quantiques. Le HSM Luna 8 combine agilité cryptographique, prise en charge native de la cryptographie post-quantique, isolation de sécurité renforcée, évolutivité multilocataire et API de gestion conçues pour simplifier l’automatisation, la surveillance et l’intégration opérationnelle.
Aperçu de Luna 8
Une résistance aux menaces quantiques dès la conception
Passez à la cryptographie résistante aux menaces quantiques avec des algorithmes PQC et une racine de confiance adéquate
Processeur cryptographique conçu par Thales
Optimisé pour les opérations PQC à grand volume
Automatisation et évolutivité
Automatisez l’administration et intégrez les outils d’infrastructure IT pour faciliter le déploiement et l’évolutivité
Agilité cryptographique
Architecture moderne pour des mises à jour plus rapides et de nouveaux mécanismes cryptographiques
Migration fluide
Migration facile depuis Luna 7 grâce à des API compatibles et à une solution de migration des clés
Découvrez le portefeuille de HSM Thales
Thales propose un vaste portefeuille de HSM pour répondre aux divers besoins des entreprises et de leurs environnements en matière de sécurité, tout en se préparant aux technologies émergentes et aux futures exigences de sécurité :
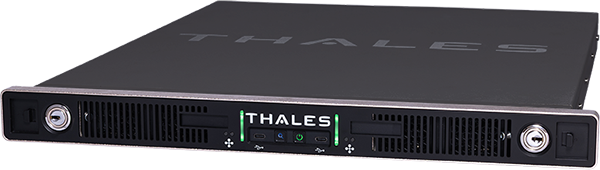
Thales Luna : le HSM à usage général de confiance
Les HSM Luna dominent le marché des HSM à usage général depuis plus de 30 ans, offrant une base de confiance crypto-agile et résistante aux menaces quantiques pour sécuriser les clés, les identités, les données et les applications. Conçus pour des performances élevées, l’évolutivité et la conformité, ils sont certifiés FIPS 140-3 et Critères communs, ce qui leur permet de répondre aux exigences de sécurité et réglementaires les plus strictes.
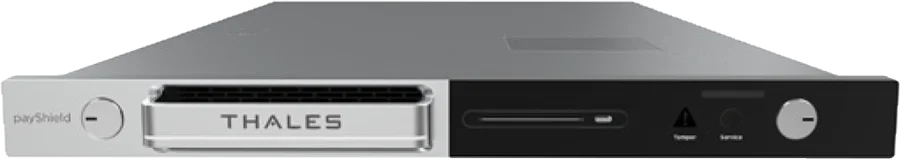
Thales payShield : le meilleur HSM de paiement de sa catégorie
Sécurisez chaque transaction par carte de paiement avec Thales payShield, qui protège 80 % des transactions mondiales sur les terminaux de point de vente. Prévenez la fraude, accélérez la mise sur le marché, assurez la conformité PCI DSS et EMV, et évoluez en toute confiance grâce à une cryptographie haute performance conçue pour les écosystèmes de paiement d’aujourd’hui et de demain.
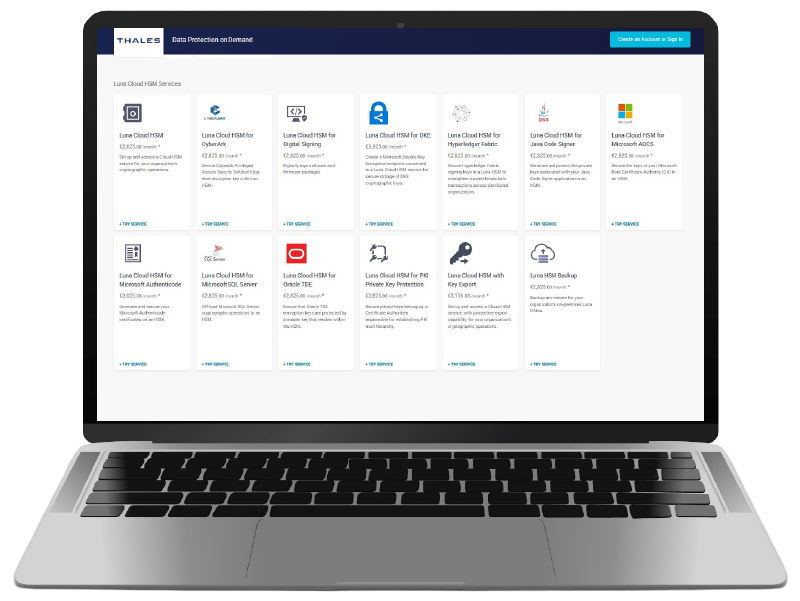
Services HSM cloud Thales : vos HSM à la demande
Les services HSM cloud Luna et payShield fournissent des fonctionnalités HSM en tant que service pour protéger les clés cryptographiques, les applications, les données sensibles et les transactions de paiement dans les environnements cloud et hybrides. Disponibles sur la plateforme Thales Data Protection on Demand, ils offrent une sécurité matérielle dédiée et certifiée FIPS, avec un déploiement rapide, une évolutivité élastique et des opérations simplifiées.
Intégrations fluides avec les HSM Thales
Les modules de sécurité matériels Thales alimentent l’un des plus grands écosystèmes de partenaires du secteur, prenant en charge les applications, les identités, les paiements et les transactions. Grâce à de nombreuses intégrations tierces et solutions personnalisées, Thales aide les entreprises du monde entier à sécuriser les données sensibles et les charges de travail critiques.
CAS D’UTILISATION DES HSM
Une racine de confiance matérielle pour les besoins de sécurité modernes
À mesure que les services numériques se développent dans des environnements cloud, hybrides et complexes, les entreprises ont besoin d’une infrastructure cryptographique de confiance pour la PKI, la sécurité des paiements, la signature de code, la protection des clés et la préparation post-quantique.
Thales aide à construire une racine de confiance matérielle plus solide, avec le contrôle, la flexibilité, le support de la conformité et l’agilité cryptographique nécessaires pour protéger les opérations critiques d’aujourd’hui et s’adapter à l’évolution des exigences.
Préparez-vous à la cryptographie post-quantique
Intégration de l’agilité cryptographique dans les stratégies de protection des clés afin que les entreprises puissent s’adapter à l’évolution des normes et des exigences PQC.
Sécurisez la PKI et les autorités de certification
Protégez les clés d’AC et les opérations de signature qui établissent des identités de confiance pour les utilisateurs, les appareils, les applications et les services, tout en prenant en charge les exigences d’audit et de conformité.
Protégez les transactions de paiement
Sécurisez les identifiants de paiement, les codes PIN, les processus EMV, l’émission de cartes et les flux de transactions à grand volume, tout en prenant en charge les exigences PCI DSS, EMV et d’autres exigences de sécurité des paiements.
Activez la signature de code et l’intégrité logicielle
Protégez les clés de signature utilisées pour vérifier les logiciels, les micrologiciels, les conteneurs et les pipelines de mise en production DevOps.
Renforcez la protection des clés dans les environnements cloud et hybrides
Gardez le contrôle des clés cryptographiques dans les environnements cloud, sur site et hybrides pour répondre aux exigences de sécurité, de souveraineté et réglementaires.
Contacter un expert HSM
Discutez de l’approche HSM adaptée à votre environnement, à vos objectifs de conformité et à votre stratégie.
Ressource phare
Guide de l’acheteur HSM
Découvrez les éléments à prendre en compte pour choisir un fournisseur de HSM, notamment les certifications, la flexibilité du déploiement, les intégrations, l’évolutivité, le contrôle opérationnel et la préparation post-quantique.
Découvrir les ressources HSM
Présentation de la solution
HSM Thales Luna résistants aux menaces quantiques pour la préparation à cryptographie post-quantique (PQC)
Questions fréquentes sur les modules de sécurité matériels
Qu’est-ce qu’un module de sécurité matériel (HSM) ?
Un module de sécurité matériel est un processeur cryptographique dédié qui protège les clés cryptographiques à l’intérieur d’un dispositif matériel inviolable et effectue des opérations critiques telles que le chiffrement, la signature et l’authentification à l’intérieur d’une limite sécurisée.
Pourquoi utiliser des modules de sécurité matériels ?
Les entreprises achètent des modules de sécurité matériels pour protéger les transactions, les identités et les applications, car ils constituent un excellent moyen de sécuriser les clés cryptographiques et de fournir des services de chiffrement, de déchiffrement, d’authentification et de signature électronique pour tout type d’application.
Quand une entreprise doit-elle utiliser un HSM ?
Les entreprises utilisent généralement un HSM lorsqu’elles ont besoin d’une racine de confiance matérielle de haute assurance pour protéger les clés cryptographiques, sécuriser les opérations critiques telles que la PKI ou la signature de code, et répondre à des exigences strictes de conformité ou d’audit.
Quels sont les avantages de l’utilisation des HSM ?
Les HSM aident les entreprises à protéger les clés cryptographiques dans un matériel inviolable, à réduire l’exposition liée au stockage des clés purement logiciel, à prendre en charge la conformité, à simplifier les opérations de clés sécurisées, à s’intégrer aux applications d’entreprise et à établir une racine de confiance matérielle pour les besoins cryptographiques actuels et futurs.
Quels sont les cas d’utilisation modernes des HSM ?
Les HSM Luna jouent un rôle essentiel dans la protection des applications à l’aide de technologies émergentes :
- Agilité cryptographique post-quantique : faites évoluer votre organisation avec la flexibilité nécessaire pour changer les protocoles, les clés et les algorithmes immédiatement, répondez rapidement aux menaces cryptographiques et protégez vos algorithmes des menaces quantiques dès aujourd’hui.
- Internet des objets (IoT) : avec l’expansion des surfaces d’attaque et le nombre croissant de terminaux, vous devez vous assurer que vos appareils et vos communications sont bien sécurisés. L’IoT repose sur une racine de confiance solide pour l’identité et les communications avec tous les appareils. Mettez en œuvre des contrôles d’accès robustes, garantissez votre conformité et l’intégrité des données en créant des identités numériques sécurisées pour vos applications IoT, offrant une protection physique et logique des clés de chiffrement dans l’architecture de sécurité robuste du HSM Luna.
- Actifs numériques : les écosystèmes d’actifs numériques s’appuient sur des opérations cryptographiques de confiance pour sécuriser les portefeuilles, les plateformes de conservation, les services de tokenisation d’actifs, l’infrastructure blockchain et la signature de transactions. Protégez les clés privées et réduisez le risque opérationnel en générant, en stockant et en gérant les clés dans les limites sécurisées d’un HSM Luna inviolable.
- 5G/sécurité mobile : bien que la 5G soit prête à transformer les industries, elle présente des risques pour une entreprise, tels qu’une augmentation des points d’entrée pour les attaquants et une menace pour l’intégrité, la disponibilité et la confidentialité des données. Protégez les données 5G avec une racine de confiance matérielle, garantissant la protection de la clé de stockage principale qui chiffre toutes les identités émises sur les appareils ; entropie renforcée et contrôles d’authentification stricts.
- BYOK/HYOK/DKE : gardez le contrôle de vos clés de chiffrement en les créant, gérant et stockant en toute sécurité dans une racine de confiance matérielle, en suivant les meilleures pratiques pour toujours stocker vos clés séparément de vos données. Utilisez ces mêmes clés dans plusieurs clouds afin de ne pas être lié à un fournisseur de services cloud unique, et rapatriez ou déplacez vos données si nécessaire.
- IA : protégez à la fois le modèle d’IA et ses données d’entrée avec des mécanismes cryptographiques robustes pour garantir la confidentialité, l’intégrité et la fiabilité du système d’IA.
Quelle est la différence entre un HSM à usage général et un HSM de paiement ?
Les HSM universels prennent en charge un large éventail de cas d’utilisation cryptographiques en entreprise, tels que la PKI, le protocole TLS, la signature de code, le chiffrement de base de données et l’identité numérique. Les HSM de paiement sont spécialement conçus pour les flux de paiement tels que le traitement des codes PIN, l’émission de cartes, l’EMV et la sécurité des transactions.
Quelle est la différence entre un HSM cloud et un HSM sur site ?
Les services HSM cloud fournissent un accès à la demande aux fonctionnalités HSM via des modèles de livraison cloud, tandis que les HSM sur site sont des appliances dédiées gérées dans les environnements des clients. De nombreuses entreprises utilisent une combinaison des deux pour prendre en charge les stratégies hybrides.
Quelle est la différence entre un HSM et un système de gestion de clés (KMS) ?
Un HSM assure une protection des clés matérielle et des opérations cryptographiques sécurisées, tandis qu’un système de gestion de clés gère généralement le cycle de vie des clés, les politiques et les fonctions d’orchestration. Les entreprises utilisent souvent des HSM lorsqu’elles ont besoin d’une protection matérielle renforcée pour les éléments de clé.
Pourquoi la cryptographie post-quantique est-elle importante pour la stratégie HSM ?
La cryptographie post-quantique est importante car les entreprises ont besoin d’une infrastructure cryptographique capable de s’adapter aux nouveaux algorithmes et de protéger les données à longue durée de vie et les systèmes de confiance contre les menaces émergentes, y compris les risques de type « récolter maintenant, déchiffrer plus tard ».
Quels sont les types de HSM disponibles ? Comment peuvent-ils être déployés ?
Les modules de sécurité matériels (HSM) sont disponibles en plusieurs formats et modèles de déploiement pour répondre à différentes exigences de sécurité, de performance et opérationnelles. Thales propose des HSM connectés au réseau (HSM réseau Luna) pour les déploiements d’entreprise centralisés, des HSM PCIe intégrés (HSM PCIe Luna) pour l’intégration d’applications à faible latence, des HSM connectés par USB (HSM USB Luna) pour les cas d’utilisation de portabilité et de développement, des offres HSM en tant que service basées sur le cloud (HSM Cloud Luna et HSM Cloud payShield), et des HSM de sauvegarde dédiés ( HSM de sauvegarde Luna) pour la sauvegarde des clés et la reprise après sinistre.
Quels facteurs influencent le coût d’un module de sécurité matériel ?
Le coût d’un module de sécurité matériel (HSM) dépend de facteurs tels que le modèle de déploiement, les licences, les exigences de performance et de capacité, l’effort d’intégration, l’évolutivité, la dotation en personnel, l’assistance et l’administration continue. Les acheteurs doivent évaluer le coût total de possession, y compris si le HSM peut prendre en charge des cas d’utilisation supplémentaires et des exigences évolutives (telles que la cryptographie post-quantique) sans réarchitecture coûteuse ou remplacement prématuré.