Entre em contato com um especialista em criptografia
O que é um módulo de segurança de hardware?
Um módulo de segurança de hardware (HSM) é um processador criptográfico dedicado que gera, protege, armazena e utiliza chaves criptográficas dentro de um limite de hardware reforçado e resistente a adulterações. Os HSM atuam como âncoras de confiança para encriptação, assinatura, autenticação e outras operações críticas que suportam aplicações, transações, identidades e serviços digitais seguros.
O que torna a Thales a melhor fornecedora de HSM?
Os HSM da Thales são a escolha de confiança de empresas, instituições financeiras, governos e fornecedores de nuvem para proteger chaves criptográficas, proteger cargas de trabalho de elevado valor, apoiar a conformidade e estabelecer uma raiz de confiança de hardware para operações digitais em ambientes no local, na nuvem, híbridos e de pagamento.
Proteger a confiança crítica
Proteja as chaves criptográficas e as operações sensíveis dentro de hardware à prova de adulteração e validado por FIPS, onde as chaves nunca saem do limite seguro.
Cumprir os requisitos de conformidade
Apoie os requisitos de segurança e regulamentares com HSM certificados, concebidos para validação rigorosa, auditabilidade e normas como FIPS, Common Criteria, PCI DSS, eIDAS, RGPD e outras.
Dimensionar as operações criptográficas
Suporte cargas de trabalho criptográficas de grande volume em ambientes no local, na nuvem e híbridos com modelos de implementação flexíveis e um vasto apoio à integração.
Preparar para a PQC
Promova a agilidade criptográfica e a preparação pós-quântica com estratégias de HSM concebidas para ajudar as organizações a adaptarem-se às normas emergentes e aos requisitos de segurança a longo prazo.
Simplificar operações
Utilize a gestão centralizada, a elaboração de relatórios, a monitorização e a criação de partições de recursos para simplificar a implementação e reduzir a complexidade em ambientes criptográficos.
Os HSM da Thales estão classificados em primeiro lugar no PeerSpot
Leading the Quantum-Safe Future
Luna 8 HSM has earned Juniper Research's Platinum Award for Post-Quantum Cryptography Excellence, recognizing Thales' innovation in helping organizations prepare for the next generation of cryptographic security.
Apresentamos o Luna 8 da Próxima Geração
Desempenho PQC líder da indústria, fornecido na novíssima plataforma HSM com segurança quântica da Thales
Apresentamos um novo HSM Luna da Thales, concebido para ajudar as organizações a estabelecer uma raiz de confiança com segurança quântica. O HSM Luna 8 combina agilidade criptográfica, suporte nativo para criptografia pós-quântica, isolamento de segurança mais forte, escalabilidade multitenant e APIs de gestão concebidas para simplificar a automatização, a monitorização e a integração operacional.
Luna 8 em resumo
Seguro contra ameaças quânticas desde a sua conceção
Faça a transição para a criptografia segura contra ameaças quânticas com algoritmos PQC e uma raiz de confiança segura contra ameaças quânticas.
Processador Criptográfico Concebido pela Thales
Otimizado para operações PQC de elevado volume
Automatização e Escalabilidade
Automatização da administração e integração de ferramentas de infraestrutura de TI para uma fácil implementação e escalabilidade
Agilidade Criptográfica
Arquitetura moderna para atualizações mais rápidas e novos mecanismos criptográficos
Migração Fluida
Migração fácil do Luna 7 com APIs compatíveis e solução de migração de chaves
Explore a carteira de HSM da Thales
A Thales tem uma vasto carteira de HSM para ajudar a satisfazer diversas necessidades empresariais e de segurança em todos os ambientes, mantendo-se preparada para as tecnologias emergentes e os futuros requisitos de segurança:
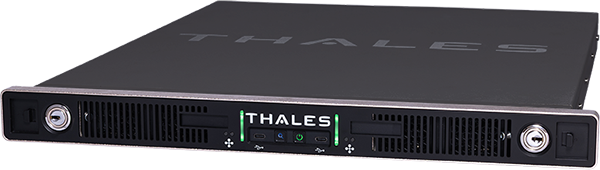
Luna da Thales: o HSM de uso geral de confiança
Os HSM Luna lideram o mercado de HSM de uso geral há mais de 30 anos, fornecendo uma base de confiança criptoágil e com segurança quântica para proteger chaves, identidades, dados e aplicações. Concebido para elevado desempenho, escalabilidade e conformidade, com certificações FIPS 140-3 e Common Criteria, ajudando a cumprir os mais rigorosos requisitos de segurança e regulamentares.
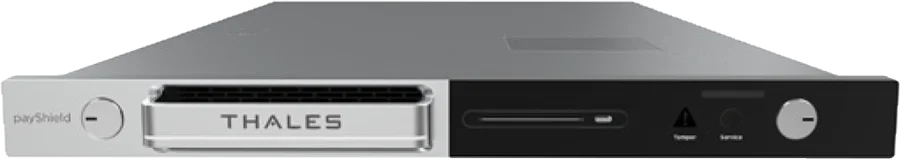
payShield da Thales: o melhor HSM de pagamento da sua classe
Proteja todas as transações com cartão de pagamento com o payShield da Thales, que protege 80% das transações POS globais. Evite fraudes, acelere o tempo de colocação no mercado, garanta a conformidade com PCI DSS e EMV, e dimensione com confiança com criptografia de alto desempenho criada para os ecossistemas de pagamento de hoje e de amanhã.
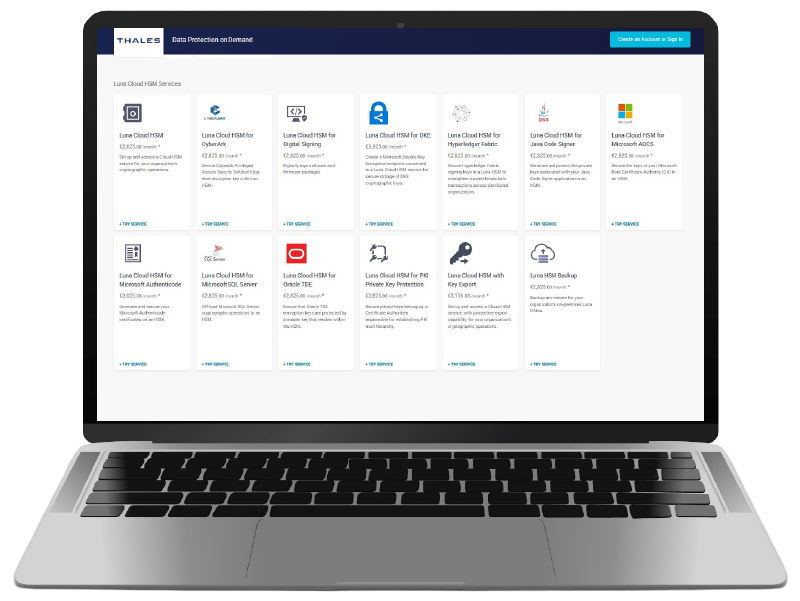
Serviços de HSM Cloud da Thales: HSM a pedido
O HSM Luna Cloud e o HSM payShield Cloud fornecem capacidades de HSM como um serviço para proteger chaves criptográficas, aplicações, dados sensíveis e transações de pagamento em ambientes de nuvem e híbridos. Disponíveis através do marketplace Data Protection on Demand da Thales, fornecem segurança de hardware dedicada e com certificação FIPS, com implementação rápida, escalabilidade elástica e operações simplificadas.
Integrações perfeitas com os HSM da Thales
Os Módulos de segurança de hardware da Thales alimentam um dos maiores ecossistemas de parceiros da indústria, suportando aplicações, identidades, pagamentos e transações. Com integrações abrangentes de terceiros e soluções personalizadas, a Thales ajuda as organizações a proteger dados sensíveis e cargas de trabalho críticas em todo o mundo.
CASOS DE USO DE HSM
Uma raiz de confiança de hardware para as necessidades de segurança modernas
À medida que os serviços digitais se expandem em ambientes de nuvem, híbridos e complexos, as organizações precisam de uma infraestrutura criptográfica fiável para PKI, segurança de pagamentos, assinatura de código, proteção de chaves e preparação pós-quântica.
A Thales ajuda a construir uma raiz de confiança de hardware mais forte com o controlo, a flexibilidade, o suporte de conformidade e a agilidade criptográfica necessários para proteger as operações críticas hoje e para se adaptar à medida que os requisitos evoluem.
Preparar para a criptografia pós-quântica
Incorpore a agilidade criptográfica nas estratégias de proteção de chaves para que as organizações se possam adaptar à medida que as normas e os requisitos PQC evoluem.
Proteger PKI e Autoridades de Certificação
Proteja as chaves da AC e as operações de assinatura que estabelecem identidades fidedignas para utilizadores, dispositivos, aplicações e serviços, ao mesmo tempo que suporta os requisitos de auditoria e conformidade.
Proteger transações de pagamento
Proteja credenciais de pagamento, PIN, processos EMV, emissão de cartões e fluxos de trabalho de transações de elevado volume, ao mesmo tempo que suporta os requisitos de PCI DSS, EMV e outros requisitos de segurança de pagamentos.
Ativar a assinatura de código e a integridade do software
Proteja as chaves de assinatura utilizadas para verificar software, firmware, contentores e pipelines de lançamento de DevOps.
Reforçar a proteção de chaves na nuvem e em ambientes híbridos
Mantenha o controlo das chaves criptográficas em ambientes de nuvem, no local e híbridos para dar suporte a requisitos de segurança, soberania e regulamentares.
Contacte um especialista em HSM
Discuta a abordagem de HSM adequada para o respetivo ambiente, objetivos de conformidade e estratégia.
Recurso em destaque
Guia do Comprador de HSM
Saiba o que ter em consideração ao escolher um fornecedor de HSM, incluindo certificações, flexibilidade de implementação, integrações, escalabilidade, controlo operacional e preparação pós-quântica.
Explorar os recursos de HSM
Perguntas frequentes sobre os Módulos de Segurança de Hardware (HSM)
O que é um módulo de segurança de hardware (HSM)?
Um módulo de segurança de hardware é um processador criptográfico dedicado que protege as chaves criptográficas dentro de hardware resistente a adulterações e realiza operações críticas como encriptação, assinatura e autenticação dentro de um limite seguro.
Qual é o propósito dos módulos de segurança de hardware?
As empresas compram módulos de segurança de hardware para proteger transações, identidades e aplicações, pois os HSM são excelentes na proteção de chaves criptográficas e no fornecimento de serviços de encriptação, desencriptação, autenticação e assinatura digital para uma vasta gama de aplicações.
Quando é que uma organização deve utilizar um HSM?
Normalmente, as organizações utilizam um HSM quando necessitam de uma raiz de elevada confiança de hardware para proteger chaves criptográficas, proteger operações críticas como PKI ou assinatura de código, e suportar requisitos rigorosos de conformidade ou auditoria.
Quais são os benefícios da utilização de HSM?
Os HSM ajudam as organizações a proteger as chaves criptográficas dentro de hardware resistente a adulterações, a reduzir a exposição do armazenamento de chaves apenas em software, a apoiar a conformidade, a simplificar as operações de chaves seguras, a integrar-se com aplicações empresariais e a estabelecer uma raiz de confiança de hardware para as necessidades criptográficas atuais e futuras.
Quais são os casos de uso modernos de HSM?
Os HSM Luna desempenham um papel fundamental na proteção de aplicações que utilizam tecnologias emergentes:
- Agilidade criptográfica pós-quântica: Prepare a organização para o futuro com a flexibilidade de alterar protocolos, chaves e algoritmos dinamicamente, reagir rapidamente a ameaças criptográficas e permitir hoje algoritmos de segurança quântica.
- Internet das Coisas (IoT): Com a expansão das superfícies de ataque e um número crescente de endpoints, é necessário garantir que os dispositivos e as comunicações estão devidamente protegidos. A IoT depende de uma forte raiz de confiança para se identificar e comunicar com todos os dispositivos. Implemente fortes controlos de acesso, cumpra a conformidade e garanta a integridade dos dados, criando identidades digitais seguras para as suas aplicações de IoT e protegendo física e logicamente as chaves de cifragem com a forte arquitetura de segurança do HSM Luna.
- Ativos digitais: Os ecossistemas de ativos digitais dependem de operações criptográficas fidedignas para proteger carteiras, plataformas de custódia, serviços de tokenização de ativos, infraestrutura de blockchain e assinatura de transações. Proteja as chaves privadas e reduza o risco operacional, gerando, armazenando e gerindo as chaves dentro dos limites seguros de um HSM Luna resistente a adulterações.
- 5G/Segurança móvel: Embora o 5G esteja pronto para transformar as indústrias, apresenta riscos para uma organização, como um aumento dos pontos de entrada para atacantes e uma ameaça à integridade, disponibilidade e confidencialidade dos dados. Proteja os dados 5G com uma raiz de confiança de hardware, garantindo a proteção da chave-mestra de armazenamento que cifra todas as identidades emitidas aos dispositivos, uma forte entropia e controlos de autenticação rigorosos.
- BYOK/HYOK/DKE: Mantenha o controlo das chaves de encriptação, criando-as, gerindo-as e armazenando-as de forma segura numa raiz de confiança de hardware, seguindo as melhores práticas para armazenar sempre as chaves separadamente dos dados. Utilize essas mesmas chaves em várias nuvens para não ficar vinculado a um único fornecedor de serviços de nuvem e repatrie ou mova os dados, se necessário.
- IA: Proteja tanto o modelo de IA como os seus dados de entrada com mecanismos criptográficos robustos para garantir a confidencialidade, a integridade e a fiabilidade do sistema de IA.
Qual é a diferença entre um HSM de uso geral e um HSM de pagamento?
Os HSM de uso geral suportam casos de uso criptográficos empresariais amplos, como PKI, TLS, assinatura de código, encriptação de bases de dados e identidade digital. Os HSM de pagamento são concebidos especificamente para fluxos de trabalho de pagamento, como o processamento de PIN, a emissão de cartões, o EMV e a segurança de transações.
Qual é a diferença entre um HSM na nuvem e um HSM no local?
Os serviços de HSM na nuvem fornecem acesso a pedido às capacidades do HSM através de modelos de entrega na nuvem, enquanto os HSM no local são dispositivos dedicados geridos nos ambientes dos clientes. Muitas organizações utilizam uma combinação de ambos para apoiar estratégias híbridas.
Qual é a diferença entre um HSM e um sistema de gestão de chaves (KMS)?
Um HSM fornece proteção de chaves baseada em hardware e operações criptográficas seguras, enquanto um sistema de gestão de chaves gere normalmente as funções de ciclo de vida, política e orquestração de chaves. As organizações utilizam frequentemente HSM quando necessitam de uma proteção mais forte, suportada por hardware, para o material das chaves.
Porque é que a criptografia pós-quântica é importante para a estratégia de HSM?
A criptografia pós-quântica é importante porque as organizações necessitam de uma infraestrutura criptográfica que se possa adaptar a novos algoritmos e proteger dados de longa duração e sistemas de confiança contra ameaças emergentes, incluindo os riscos do tipo “recolher agora, desencriptar mais tarde”.
Que tipos de HSM estão disponíveis? Como podem ser implementados?
Os Módulos de Segurança de Hardware (HSM) estão disponíveis em vários fatores de forma e modelos de implementação para apoiar diferentes requisitos de segurança, desempenho e operacionais. A Thales oferece HSM ligados à rede (Luna Network HSM) para implementações empresariais centralizadas, HSM PCIe incorporados (HSM Luna PCIe) para integração de aplicações de baixa latência, HSM ligados por USB (HSM Luna USB) para casos de utilização de portabilidade e desenvolvimento, ofertas de HSM como serviço baseadas na nuvem (HSM Luna Cloud e HSM payShield Cloud) e HSM de cópia de segurança dedicados (HSM Luna Backup) para cópia de segurança de chaves e recuperação de desastres.
Que fatores influenciam o custo de um módulo de segurança de hardware?
O custo de um módulo de segurança de hardware (HSM) depende de fatores como o modelo de implementação, o licenciamento, os requisitos de desempenho e capacidade, o esforço de integração, a escalabilidade, o pessoal, o suporte e a administração contínua. Os compradores devem avaliar o custo total de propriedade, incluindo se o HSM pode suportar casos de utilização adicionais e requisitos em evolução — como a criptografia pós-quântica — sem uma rearquitetura dispendiosa ou uma substituição prematura.