Contatta un esperto Thales
Cos'è un HSM per uso generale?
Un modulo di sicurezza hardware (HSM) per uso generale genera, archivia e utilizza in modo sicuro le chiavi crittografiche, supportando al contempo operazioni di crittografia, decifratura, firma digitale e verifica su più applicazioni e carichi di lavoro. Progettato per ambienti aziendali, protegge l'infrastruttura crittografica all'interno di hardware protetto e resistente alle manomissioni, contribuendo a garantire una sicurezza elevata e la conformità normativa.
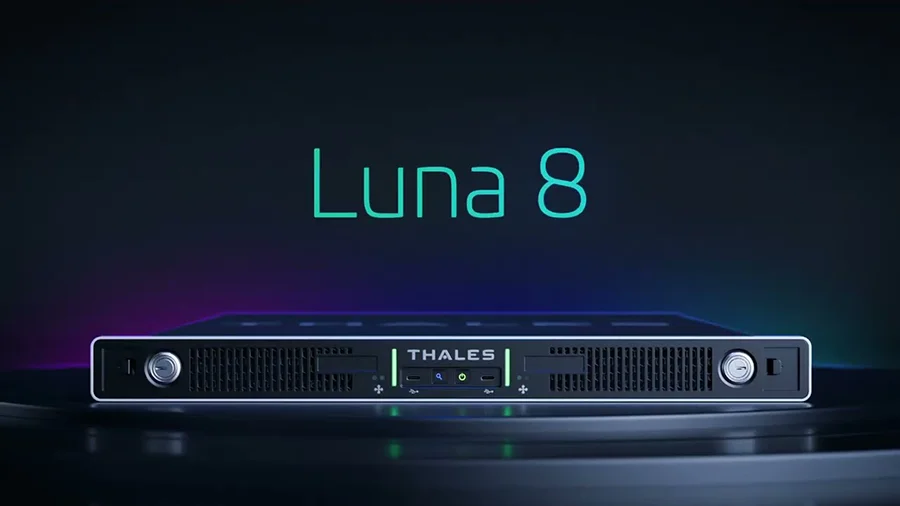
Scopri Luna 8 di nuova generazione
Gli HSM Luna proteggono le tecnologie che usi ogni giorno e stanno plasmando il futuro della fiducia digitale
Progettati per soddisfare i requisiti di certificazione FIPS 140-3 Livello 3 e Common Criteria, gli HSM Luna offrono una root of trust solida e quantum-safe per PKI, asset digitali, IA, ID digitali, IoT, DevOps, firma del codice, TLS, reti mobili e molto altro, garantendo resilienza e conformità di fronte alle sfide di sicurezza odierne, all'evoluzione del panorama normativo e alle esigenze digitali di domani.
Progettato per rispondere alle esigenze in evoluzione della sicurezza crittografica
Quantum-safe fin dalle fondamenta
Transizione alla crittografia quantum-safe con algoritmi PQC e una root of trust quantum-safe
Processore crittografico progettato da Thales
Ottimizza le operazioni PQC ad alto volume con un processore crittografico progettato da Thales
Agilità crittografica
Utilizza un'architettura moderna progettata per aggiornamenti più rapidi e nuovi meccanismi crittografici
Automazione e scalabilità
Automatizza l'amministrazione e integra gli strumenti dell'infrastruttura IT per semplificare il deployment e la scalabilità
Migrazione senza interruzioni
Esegui la migrazione da Luna 7 con API compatibili e una soluzione di migrazione delle chiavi
Trova l'HSM più adatto al tuo ambiente
Il nuovo HSM Thales quantum-safe ci consente di supportare molteplici ambienti sicuri, semplificando le operazioni e ottimizzando l'uso della nostra infrastruttura. La flessibilità di supportare molteplici casi d'uso, applicazioni ed esigenze aziendali nel tempo ci aiuta a massimizzare gli investimenti hardware. La combinazione di prestazioni prevedibili e alta disponibilità offre ai nostri team IT e di sicurezza la fiducia necessaria per operare in modo efficiente e fornire un servizio costante ai nostri stakeholder.”
Leading the Quantum-Safe Future
Luna 8 HSM has earned Juniper Research's Platinum Award for Post-Quantum Cryptography Excellence, recognizing Thales' innovation in helping organizations prepare for the next generation of cryptographic security.
Casi d'uso comuni degli HSM per uso generale
Crittografia post-quantistica
Proteggi le chiavi di nuova generazione con algoritmi quantum-safe, abilita l'agilità crittografica e la preparazione alla PQC.
Firma digitale sicura e PKI
Proteggi le chiavi PKI, di firma e di firma del codice con hardware affidabile per i flussi di lavoro basati sulla fiducia digitale.
Asset digitali e custodia di cripto-asset
Proteggi le chiavi dei wallet, metti in sicurezza gli asset digitali e supporta flussi di lavoro affidabili per la firma delle transazioni.
Sicurezza 5G e telecomunicazioni
Proteggi le identità degli abbonati, l'autenticazione e la fiducia della rete con la sicurezza crittografica basata su hardware.
Sicurezza dei dispositivi IoT
Proteggi le identità dei dispositivi, i flussi di lavoro di produzione e la fiducia lungo l'intero ciclo di vita con la protezione delle chiavi basata su hardware.
Sicurezza dei dati cloud
Proteggi le chiavi in cloud e on-premises con controlli basati su HSM per BYOK, HYOK e architetture di trust ibride.
Una nuova era della tecnologia HSM di Thales
La tua sicurezza digitale dipende dalle chiavi crittografiche che crittografano e decifrano i dati. Gli HSM Thales Luna aiutano a proteggere dispositivi, identità, transazioni e applicazioni con una soluzione flessibile e scalabile, progettata per un'elevata sicurezza, prestazioni elevate e un'integrazione più semplice.
Progettato per il futuro post-quantistico: Luna 8 di nuova generazione combina un processore crittografico progettato da Thales con un'architettura crypto-agile per offrire una root of trust quantum-safe. Proteggi oggi le chiavi critiche su hardware certificato, consentendo al contempo una migrazione senza interruzioni alla crittografia post-quantistica (PQC) con prestazioni elevate per grandi volumi di operazioni, aggiornamenti più rapidi e supporto per nuovi meccanismi crittografici.
Caratteristiche e vantaggi dell'HSM Luna
Con un'ampia gamma di API, opzioni di deployment flessibili e prestazioni superiori, gli HSM Luna ti aiutano a proteggere rapidamente centinaia di applicazioni tramite un vasto ecosistema di integrazioni pronte all'uso di partner tecnologici.
Le chiavi crittografiche rimangono all'interno di hardware a prova di manomissione per il massimo livello di sicurezza e un controllo più rigido sulle operazioni critiche per la fiducia.
La gestione centralizzata di chiavi e policy, l'ampio supporto alla crittografia e la preparazione delle PKI alla PQC aiutano le organizzazioni a proteggersi dalle minacce in evoluzione e a cogliere nuove opportunità.
Thales dà priorità agli schemi di garanzia della sicurezza di terze parti. Per gli HSM Luna Network 8 sono in corso la convalida FIPS 140-3 Livello 3 e la certificazione EU Common Criteria. Il portfolio di HSM Luna 7 (HSM Luna 7 Network, PCIe, USB e Backup) è convalidato FIPS 140-3 Livello 3. L'HSM Luna 7 ha inoltre ottenuto la certificazione eIDAS sia come dispositivo per la creazione di una firma elettronica qualificata sia come dispositivo per la creazione di un sigillo elettronico qualificato (QSCD).
Supporta l'amministrazione, l'attivazione e il controllo operativo sicuri in ambienti distribuiti e in moderne infrastrutture crittografiche.
Distribuisci gli HSM Luna on-premises, nel cloud, as-a-service o in più ambienti per supportare le esigenze di conformità, backup, clonazione, scalabilità e migrazione futura.
Utilizza una base crittografica flessibile progettata per supportare l'efficienza, la scalabilità e il valore operativo a lungo termine con l'evolversi dei requisiti.
Esplora il portfolio degli HSM Luna
Deployment flessibile per ogni esigenza tra i prodotti HSM Luna e i relativi servizi.
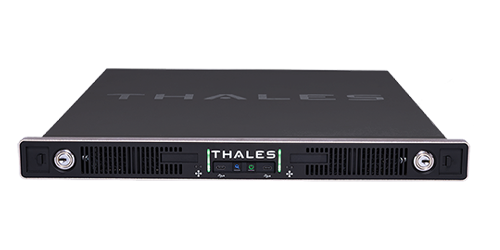
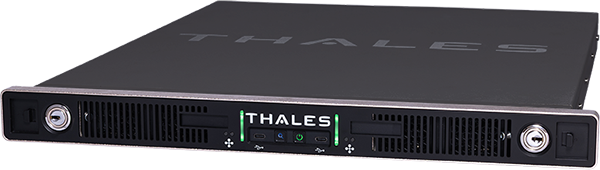
Luna 8 Network HSM
Scopri l'innovazione della nuova generazione di HSM per uso generale sulla piattaforma Thales HSM.
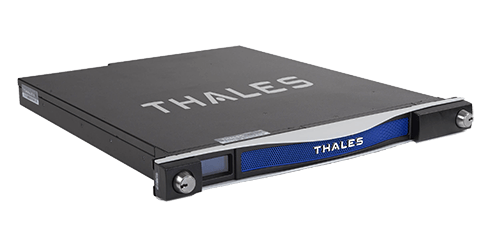
Luna 7 Network HSM
HSM ad alta garanzia collegati in rete per carichi di lavoro aziendali e cloud scalabili.
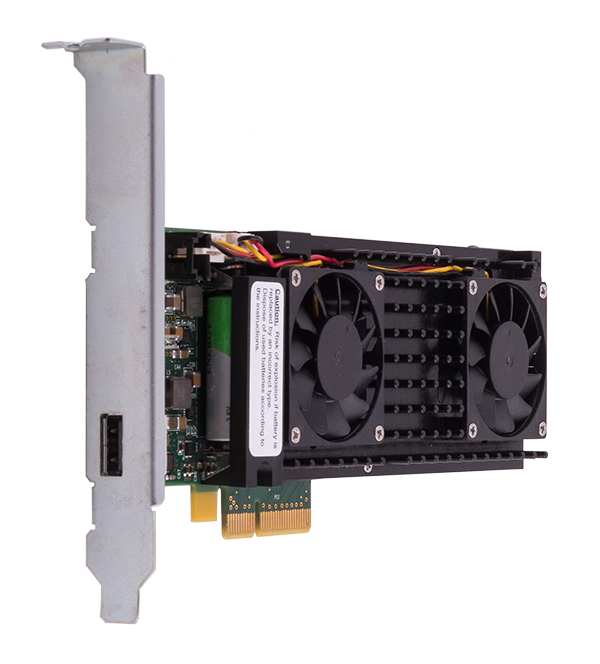
Luna 7 PCIe HSM
HSM embedded ad alte prestazioni per l'accelerazione crittografica dedicata e la sicurezza delle applicazioni.
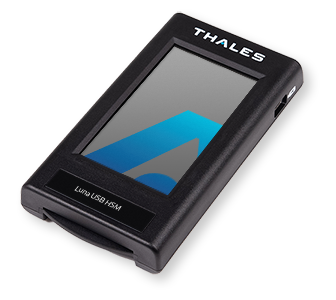
Luna 7 USB HSM
HSM portatili ideali per la conservazione di chiavi offline e per casi d'uso di protezione delle chiavi root.
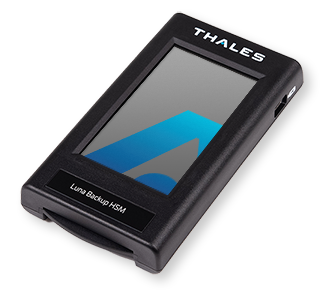
Soluzioni Luna 7 Backup HSM
Proteggi e recupera materiale crittografico ad alto valore con flussi di lavoro di backup sicuri.
Servizi HSM Cloud Luna
Estendi la sicurezza degli HSM Luna tramite servizi HSM erogati via cloud.
Gli HSM di Thales si integrano perfettamente con le altre soluzioni
Un ampio ecosistema di partner e integrazioni estende la sicurezza certificata degli HSM Luna in ambienti aziendali e cloud.
Risorsa in primo piano
Guida all'acquisto di HSM
Scopri come valutare i fornitori di HSM, confrontare i modelli di deployment e valutare certificazioni, integrazioni, scalabilità, controllo operativo e prontezza per il futuro.
Risorse correlate
Domande frequenti sugli HSM per uso generale
Un HSM per uso generale è un modulo di sicurezza hardware che protegge le chiavi crittografiche e supporta operazioni di crittografia, decifratura, firma e verifica per un'ampia gamma di applicazioni e carichi di lavoro, anziché limitarsi a una singola funzione proprietaria.
Le organizzazioni utilizzano di norma un HSM per uso generale quando hanno bisogno di una root of trust hardware ad alta garanzia per PKI, firma del codice, TLS, identità digitale, crittografia o altre operazioni crittografiche critiche per garantire la fiducia.
Gli HSM per uso generale supportano un'ampia gamma di casi d'uso crittografici aziendali, come PKI, firma del codice, TLS e crittografia dei dati. Gli HSM per pagamenti sono progettati appositamente per i flussi di lavoro legati a carte, PIN, EMV e alla sicurezza delle transazioni nell'ecosistema dei pagamenti.
Gli HSM per uso generale possono supportare la preparazione post-quantistica aiutando le organizzazioni a proteggere le chiavi di nuova generazione, abilitando l'agilità crittografica e preparando l'infrastruttura crittografica per gli standard in evoluzione e i requisiti di migrazione.
Gli HSM Luna possono essere distribuiti on-premises, nel cloud, as-a-service o in ambienti ibridi, aiutando le organizzazioni ad allineare il controllo delle chiavi e la protezione crittografica con le esigenze aziendali e di conformità.
I casi d'uso più comuni includono PKI, firma digitale sicura, firma del codice, crittografia post-quantistica, asset digitali, sicurezza IoT, sicurezza 5G, TLS e sicurezza dei dati cloud.