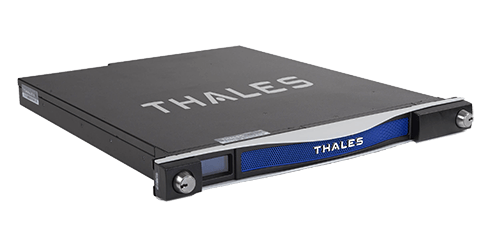
Luna 8 Network HSMとは何ですか?
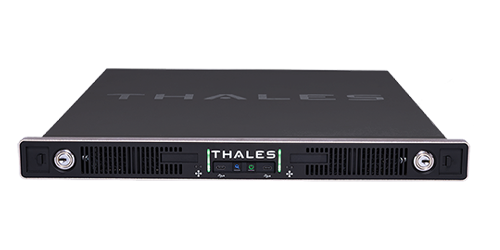
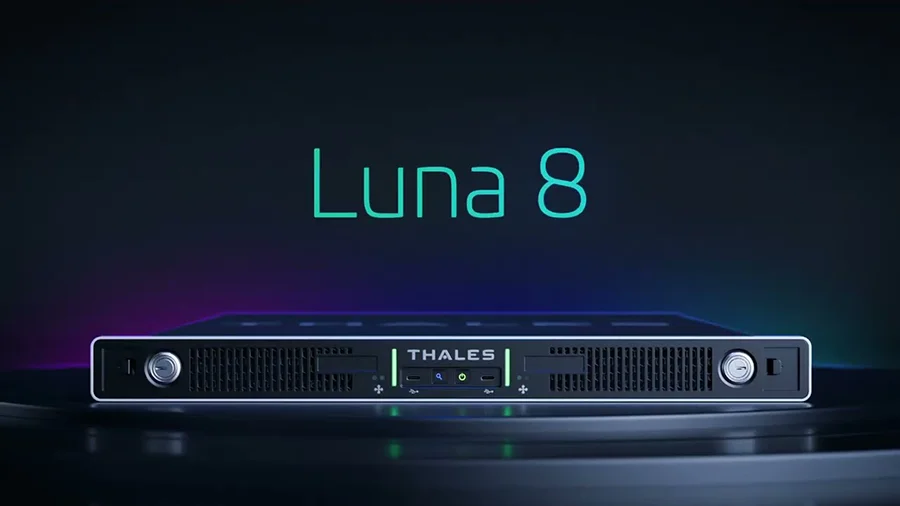
Luna 8 Network HSMは、新しいThales HSMプラットフォーム上に構築された次世代のLuna HSMテクノロジーです。暗号鍵、ID、アプリケーション、デジタルトランザクションを保護するように設計されたLuna 8は、耐量子セキュリティ、暗号アジリティ、運用効率、スケーラブルなパフォーマンスを兼ね備えており、組織が将来の暗号の課題に備えるのを支援します。
統合、自動化、スケーラビリティは、暗号インフラストラクチャを近代化する組織にとって、ますます重要な考慮事項となっています。Luna 8は、耐量子暗号のサポートと、進化し続けるセキュリティ要件に組織が適応するために必要な柔軟性を兼ね備えています。」
Leading the Quantum-Safe Future
Luna 8 HSM has earned Juniper Research's Platinum Award for Post-Quantum Cryptography Excellence, recognizing Thales' innovation in helping organizations prepare for the next generation of cryptographic security.
Luna 8 Network HSMの機能と利点
耐量子時代のためのHSM
数十年にわたるタレスの暗号専門知識に基づいて構築されたLuna 8は、耐量子暗号の高速サポートを含め、業界をリードするパフォーマンスを提供しながら、世界最高のセキュリティ認証基準を満たすように設計されています。
設計段階から量子安全性を備え、将来にも対応可能
Luna 8は、ネイティブPQCサポート、量子安全な保護、スケーラブルで暗号アジャイルなアーキテクチャを組み合わせ、次世代に対応した量子安全な信頼の基点(RoT)を提供します。
- 高スループット、低レイテンシーのネイティブPQCサポート
- 量子安全なアップデート、プロトコル、内部セキュリティメカニズム
- 要件の進化に応じて新しいアルゴリズム、標準、機能を採用できるように設計されたアップグレード可能なアーキテクチャ
- 前世代のHSMと比較して、トランザクションあたりのエネルギー効率が20倍向上
当社史上最速のHSM
大量使用のユースケース向けに構築されたカスタム設計のタレス暗号プロセッサで、従来型および耐量子のワークロードを高速化します。
- PQCインフラストラクチャにおける高性能ML-DSAおよびML-KEMオペレーションに最適化
- 高スループットの従来型暗号オペレーションを拡張
- SSL/TLS鍵保護、コード署名、デジタルIDなど、大量のオペレーションとトランザクションに対応するよう構築
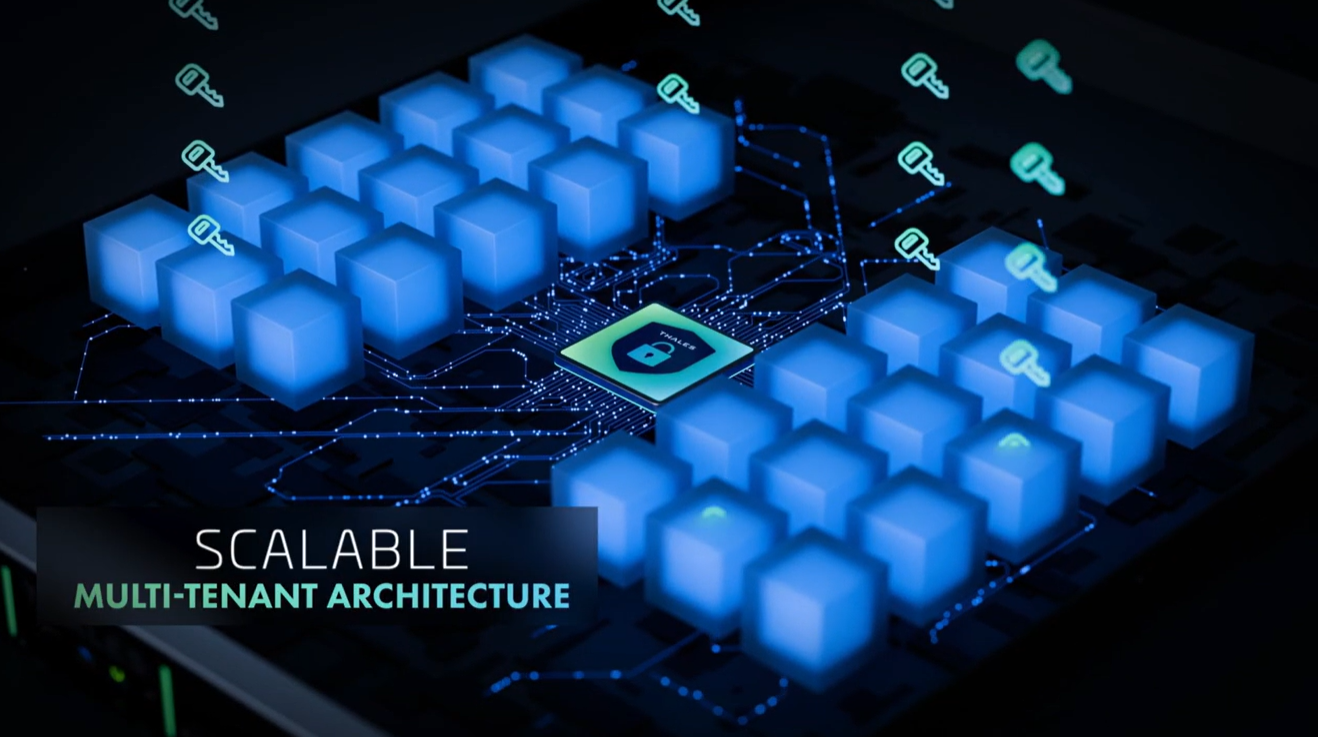
スケーラブルなマルチテナントアーキテクチャ
分離されたHSMインスタンスと予測可能なパフォーマンスにより、エンタープライズ環境とハイパースケール環境で安全に拡張できます。
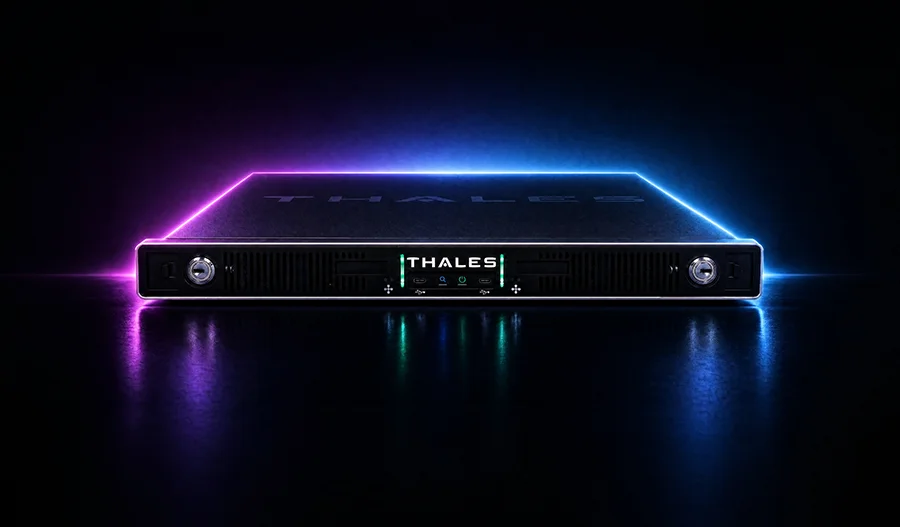
- 各Thales HSMは1つまたは2つの暗号モジュールを搭載可能
- 各暗号モジュールは独立しており、同じラックスペースで2倍の密度を提供します
- 各暗号モジュールは最大15個のHSMインスタンスをホストでき、2つの暗号モジュールを構成した場合、1台のアプライアンスあたり最大30個のHSMインスタンスを利用できます。
ハードウェアによる高保証の鍵保護
改ざん防止機能を備えた高信頼性のハードウェア内で、暗号鍵のライフサイクル全体を通じて保護します。
- 鍵はHSM内部で保護されたまま
- タレスのカスタム設計暗号プロセッサのサイドチャネル保護
- 安全な監査ログ、デバイス構成証明、クォーラム認証、多要素認証
コンプライアンスに対応した信頼性
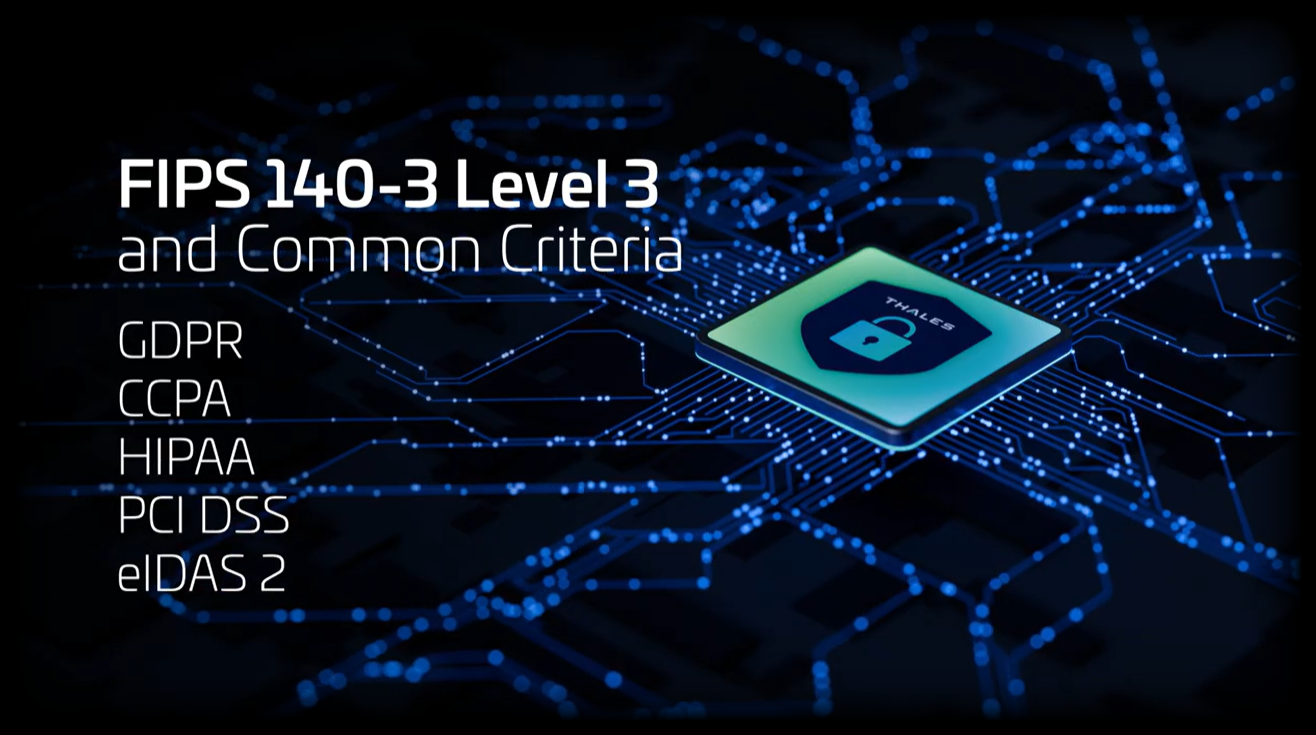
高保証の制御と主要なセキュリティ認証用に設計されたハードウェアプラットフォームで、厳しい規制要件と監査要件への対応を支援します。
- FIPS 140-3レベル3およびコモンクライテリア認証向けに設計
- GDPR、eIDAS、HIPAA、PCI DSSなどのコンプライアンスニーズをサポート
- 柔軟なセキュリティポリシー、職務の分離、クォーラム認証、多要素認証(MFA)でガバナンスを強化
Thales Luna HSMのスペシャリストにお問い合わせ
アプリケーションエコシステム全体でLuna HSMを接続
業界で最も広範なサードパーティアプリケーションと統合のエコシステムの1つで、複数のユースケースをサポートします。Thales Luna Network HSMと即座に統合できるため、幅広いパートナーエコシステムで多数の標準アプリケーションを迅速に保護できます。
安心してLuna 8に移行
現在Luna 7をご利用の場合、Luna 8への移行は、簡単で低リスクになるように設計されています。Luna 8は下位互換性があるため、既存のアプリケーションやユースケースは、Luna HSM Universal Clientを通じて引き続き機能します。これにより、中断を最小限に抑えながら、安心してアップグレードできます。
Luna 7をお探しですか?
Luna 7 Network HSMは、引き続き既存のお客様にご利用いただけます。製品の詳細については、Luna 7製品ページをご覧ください。
テクノロジーは進化します。信頼性は揺るぎません。
Luna Network HSMをご利用のお客様は、 業界をリードするハードウェア以上の信頼性を得ることができます。タレスの技術的な専門知識、製品サポートリソース、ファームウェアへのアクセス、ドキュメント、ナレッジ記事、顧客事例管理サービスなどのメリットも享受できます。
製品とサービスに強力な裏付けがあり、顧客のニーズに迅速に対応してくれます。」
Gartner® and Peer Insights™は、Gartner, Inc.および/またはその関連会社の商標です。無断転載を禁じます。Gartner Peer Insights のコンテンツは、エンドユーザー個人の経験に基づく意見で構成されており、事実の記述として解釈されるべきものではなく、Gartnerまたはその関連会社の見解を代表するものでもありません。Gartnerは、本コンテンツに掲載されているベンダー、製品またはサービスを保証するものではなく、本コンテンツに関して、明示または黙示を問わず、その正確性または完全性(商品性または特定目的への適合性を含む)についていかなる保証も行うものではありません。
Thales Luna HSMの初期セットアップと導入は非常に優れており、非常にスムーズで、初めて作業する若手でも誰にでも馴染みやすいものです。」
推奨リソース

よくある質問
Luna Network HSM 8の仕様は何ですか?
優れたパフォーマンス:
- ML-DSA-65およびML-KEM-768による高速PQC暗号操作を提供します
- 高スループットの従来型暗号オペレーションを拡張
最高のセキュリティとコンプライアンス:
- 鍵は常に改ざん防止機能付きハードウェアに保管されます
- GDPR、eIDAS、HIPAA、PCI-DSSなどのコンプライアンス要件に対応します
- 複数の役割を設けることで、強力な職務分離を実現
- MofNおよび多要素認証によるクォーラム承認で、セキュリティを強化します
- サイドチャネル保護を提供します
- デバイス構成証明による高保証のデリバリーを提供します
- QRNGを含むオンボードデュアルエントロピーソースを搭載しています
- 外部エントロピーソースをサポートします
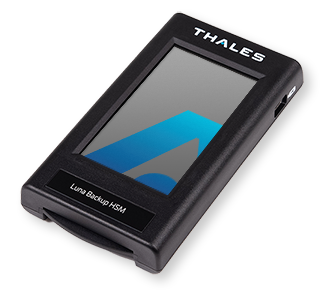
- Luna Backup HSMを使用して、冗長性、信頼性、ディザスタリカバリのために、ハードウェアで鍵を安全にバックアップします
運用コストの容易な拡張と最適化
- 各Thales HSMは1つまたは2つの暗号モジュールを搭載できます。各暗号モジュールは独立しており、同じラックスペースで2倍の密度を提供します
- 各暗号モジュールは最大15個のHSMインスタンスをホストでき、2つの暗号モジュールを構成した場合、1台のアプライアンスあたり最大30個のHSMインスタンスを利用できます。
- 同じハードウェア上のセキュアコンテナ内で複数のLuna 8ファームウェアバージョンを実行できます
- APIおよびCLIツールを介してHSM管理および運用プロセスを自動化します
- 既存のITインフラストラクチャツールと統合して、モニタリング、ロギング、メトリクスを実現します
- 帯域外診断とハードウェア使用率メトリクスを提供します
- 鍵管理とコンプライアンスのニーズを満たす柔軟なセキュリティポリシーを提供します
- コンテナ内のLuna Clientを使用することで、ポータビリティの向上、効率の向上、オーバーヘッドの削減を実現します
セキュリティ認証
- FIPS 140-3レベル3*
- コモンクライテリア
- eIDAS 2コンプライアンスのための認定署名またはシール作成デバイス(QSCD)リスティング*
- ブラジルのINMETRO承認済み(旧ITI)
- シンガポールNITESコモンクライテリアスキーム*
- NATO SECRETとしてNATO承認済み*
* 申請中
技術仕様の完全なリストについては、Luna 8 Network HSM製品概要をダウンロードしてください
Thales Lunaハードウェアセキュリティモジュールの一般的なユースケースはどのようなものですか?
Thales Luna HSMは、PKIおよび認証局の鍵の保護、TLS秘密鍵の保護、ソフトウェア署名資格情報の保護、データベースやアプリケーションで使用される暗号鍵の保護、デジタル署名やトランザクション署名のサポート、オンプレミス環境とクラウド環境にわたる集中型暗号サービスの提供などに一般的に使用されます。その他のユースケースには、耐量子暗号への備え、デジタル資産、電気通信セキュリティ、IoTデバイスセキュリティなどがあります。
HSMはどのようにして企業のサイバーセキュリティを強化しますか?
ハードウェアセキュリティモジュール(HSM)は、暗号鍵をソフトウェアや外部の信頼できるレイヤーに晒すのではなく、耐タンパー性のハードウェア内で保護することで、サイバーセキュリティを強化します。HSMは、専用のハードウェア環境で鍵を保護し続けることにより、データ、アプリケーション、ID、トランザクション、デジタルサービスを保護する暗号操作のセキュリティ確保を支援します。
HSMはまた、アクセス制御、職務の分離、セキュアな監査ロギング、クォーラム承認、多要素認証を施行することにより、鍵管理に対するより強力なガバナンスをサポートします。規制の厳しい環境や高リスクの環境で事業を行う組織にとって、HSMは、暗号化、署名、認証、証明書保護、その他の重要なセキュリティ機能のための高保証の信頼の基点を提供します。
ハードウェアセキュリティモジュールの最新の進歩は何ですか?
HSMの最新の進歩は、組織が耐量子暗号に備え、暗号サービスをより効率的に拡張し、複雑なIT環境全体の運用を簡素化するのを支援することに重点を置いています。最新のHSMは、単なる鍵を保管する分離されたアプライアンスから、新しいアルゴリズム、セキュアなマルチテナンシー、自動化、モニタリング、集中型暗号サービスをサポートする暗号アジャイルなプラットフォームへと進化しています。
Luna 8は、ネイティブPQCサポート、量子安全な運用モデル、セキュアなマルチテナント分離、サービス品質(QoS)制御、自動化のためのAPIおよびCLIツール、モニタリング、ロギング統合、ハードウェア使用率の向上などの進歩を統合しています。また、大量の操作、暗号アジリティ、サイドチャネル保護、長期的なロードマップ制御のために設計された、タレスがカスタム設計した暗号プロセッサを搭載しています。
Thales Luna HSMは、他のハードウェアセキュリティモジュールと比べてどうですか?
Thales Luna HSMは、エンタープライズ、クラウド、ハイブリッド環境向けに、ハードウェアベースの高保証の鍵保護を提供するように設計されています。PeerSpotで汎用HSMの第1位として評価されているLuna HSMは、強力なセキュリティ制御、幅広いアプリケーション統合サポート、スケーラブルな導入オプション、長年にわたる暗号の専門知識を組み合わせ、組織が機密性の高い鍵を保護し、重要なデジタルインフラストラクチャを保護するのを支援します。
Luna 8により、タレスは耐量子セキュリティ、高性能な暗号処理、マルチテナントのスケーラビリティ、暗号アジャイルなアーキテクチャ、運用上の柔軟性を備えてLunaポートフォリオを拡張します。Luna 8は、新しいThales HSMプラットフォーム上に構築され、タレスがカスタム設計した暗号プロセッサを搭載しており、従来型および耐量子アルゴリズムの両方で高いスループットをサポートします。また、ABI Researchは、タレスが世界のHSM総出荷台数でトップであると評価しています。
Thales Luna HSMはクラウドセキュリティソリューションと統合できますか?
はい。Thales Luna HSMは、組織がクラウドアプリケーションやサービス全体で使用される暗号鍵の保護および制御を支援することにより、クラウド、ハイブリッドクラウド、マルチクラウドのセキュリティアーキテクチャをサポートできます。これにより、企業は鍵の所有権、アクセス、使用に対する強力なガバナンスを維持しながら、クラウドの柔軟性を活用できます。
Luna HSMは、Bring Your Own Key(BYOK)、Hold Your Own Key(HYOK)、データベース暗号化、デジタルID、コード署名、SSL/TLS鍵保護、アプリケーションセキュリティなどのユースケースをサポートするために使用できます。Luna 8はまた、API、CLIツール、モニタリングおよびロギング統合、コンテナ内のLuna Clientを介して最新の運用モデルをサポートし、チームが分散環境全体でHSMを利用したセキュリティを導入および管理するのを支援します。
既存のLuna 7の顧客はどのようにLuna 8に移行できますか?
Luna 8は、既存のLunaのお客様が継続性を保ち、中断を最小限に抑えて移行できるよう設計されています。このプラットフォームは、使い慣れたインターフェイス、確立されたLunaワークフロー、Universal Clientのサポート、既存の鍵マテリアルの移行機能を通じて、互換性を重視した移行をサポートします。
Luna 7のお客様にとって、Luna 8は、既存のアプリケーションとユースケースをサポートしながら、より高いパフォーマンス、スケーラビリティ、耐量子機能を追加することを目的としています。お客様は、新しい暗号要件、より高いスループット、よりスケーラブルな導入アーキテクチャに備えながら、使い慣れた運用モデルで作業を続けることができます。
Luna 8は耐量子暗号の取り組みに適していますか?
はい。Luna 8は、量子安全な信頼の基盤、ネイティブPQCサポート、暗号アジャイルなアーキテクチャにより、組織が耐量子暗号の取り組みに備えるのを支援するように設計されています。ML-DSAやML-KEMなどの高スループットPQC操作をサポートし、組織が従来の暗号ワークロードのサポートを維持しながらPQC移行の計画とテストを開始するのを支援します。
Luna 8はまた、量子安全なアップデート、プロトコル、内部セキュリティメカニズムに加え、QRNGを含むエントロピーオプションや外部エントロピーソースのサポートも提供します。アップグレード可能なアーキテクチャは、PQC標準、アルゴリズム、セキュリティ要件が進化し続ける中で、組織が適応できるよう設計されています。
Luna HSMポートフォリオを見る
Luna HSM製品および関連サービス全体で、あらゆるニーズに対応する柔軟な導入。