連絡先
汎用HSMとは?
汎用HSM(ハードウェアセキュリティモジュール)は、暗号鍵を安全に生成・保管・管理するとともに、複数のアプリケーションやワークロードにわたる暗号化・復号・デジタル署名・検証をサポートします。エンタープライズ環境向けに設計されており、堅牢で耐タンパー性を備えたハードウェア内で暗号インフラを保護し、高いセキュリティと規制への準拠を支援します。
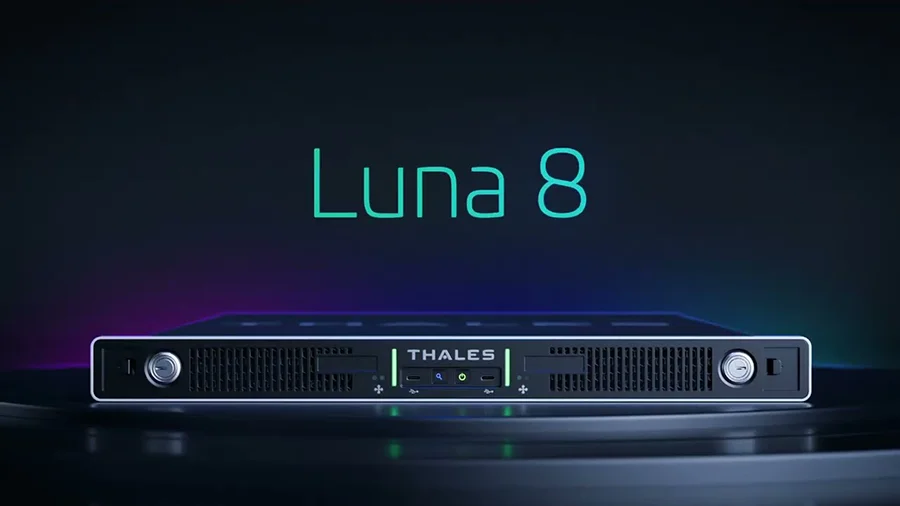
次世代HSM「Luna 8」登場
Luna HSMは、日常的に利用されるテクノロジーを保護し、デジタルトラストの未来を形作ります。
FIPS 140-3 Level 3およびコモンクライテリアの認証要件を満たすように設計されたLuna HSMは、PKI、デジタル資産、AI、デジタルID、IoT、DevOps、コード署名、TLS、モバイルネットワークなどにわたり、強固な量子安全な信頼の基点(Root of Trust)を提供します。これにより、現在のセキュリティ課題、変化する規制環境、将来のデジタル要件に対して、レジリエンスとコンプライアンスを確保します。
進化する暗号セキュリティのニーズに応える設計
設計段階から量子安全性を考慮して構築
PQCアルゴリズムと量子安全な信頼の基点(Root of Trust)により、ポスト量子暗号への移行を実現
タレス設計の暗号プロセッサ
タレス設計の暗号プロセッサにより、大規模なPQC処理に最適化
クリプトアジリティ
迅速なアップデートと新しい暗号メカニズムに対応する最新のアーキテクチャを採用
自動化&スケーラビリティ
管理業務を自動化し、ITインフラストラクチャツールと統合することで、容易な導入と高いスケーラビリティを実現
シームレスな移行
互換性のあるAPIと鍵移行ソリューションにより、Luna 7から容易に移行
環境に最適なHSMを見つける
汎用HSMの一般的なユースケース
タレスが切り拓くHSMテクノロジーの新時代
デジタルセキュリティは、データの暗号化と復号に使用する暗号鍵に支えられています。タレスLuna HSMは、強力なセキュリティ、優れたパフォーマンス、容易な統合を実現する、柔軟でスケーラブルなソリューションにより、デバイス、アイデンティティ、トランザクション、アプリケーションを保護します。
ポスト量子時代に向けた設計:次世代HSM「Luna 8」は、タレス設計の暗号プロセッサとクリプトアジリティを備えたアーキテクチャを組み合わせ、量子安全な信頼の基点(Root of Trust)を実現します。認証取得済みのハードウェアで重要な鍵を今すぐ保護するとともに、高い処理性能、迅速なアップデート、新しい暗号メカニズムへの対応により、ポスト量子暗号(PQC)へのシームレスな移行を可能にします。
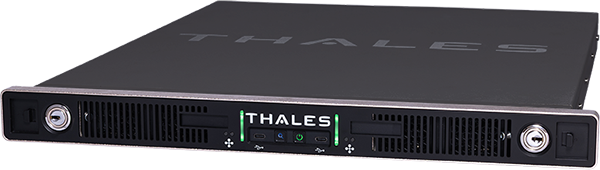
Luna HSMの特長とメリット
幅広いAPI、柔軟な導入オプション、優れたパフォーマンスを備えたLuna HSMは、すぐに利用できるテクノロジーパートナーとの幅広い統合を備えたエコシステムを通じて、数百のアプリケーションを迅速に保護できます。
暗号鍵は耐タンパー性を備えたハードウェア内に保持され、最高レベルのセキュリティと、信頼が重要となる処理に対するより厳格な制御を実現します。
暗号鍵とポリシーの一元管理、幅広い暗号化サポート、PQC対応のPKI準備により、進化する脅威に備え、新たな機会を獲得できます。
タレスは、サードパーティによるセキュリティ保証スキームを重視しています。Luna Network 8 HSMは、FIPS 140-3レベル3およびEUコモンクライテリアの認証取得に向けたプロセスが進行中です。Luna 7 HSM(Luna 7 Network、PCIe、USB、Backup HSM)は、FIPS 140-3 Level 3の検証を受けています。また、Luna HSM 7は、Qualified Signature Creation Device(QSCD)およびQualified Seal Creation Device(QSCD)として、eIDAS認証を取得しています。
分散環境や最新の暗号インフラ全体で、安全な管理、アクティベーション、運用制御をサポートします。
Luna HSMをオンプレミス、クラウド、サービスとして、または複数の環境にわたって導入し、コンプライアンス、バックアップ、クローン、スケーリング、将来の移行ニーズに対応できます。
要件の変化に応じて、長期的な効率性、スケーラビリティ、運用上の価値をサポートする柔軟な暗号基盤を活用できます。
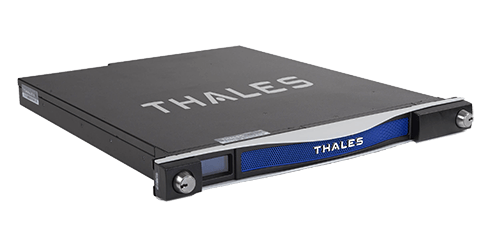
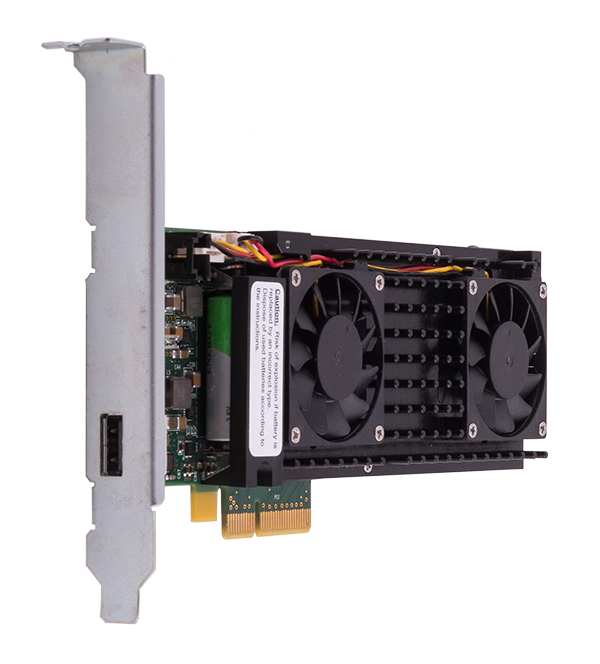
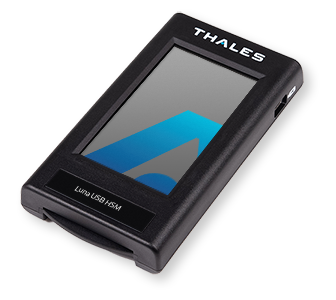
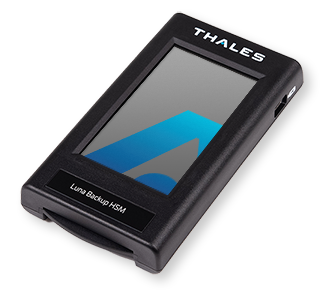
Luna HSMシリーズを見る
Luna HSM製品と関連サービスを通じて、あらゆるニーズに対応する柔軟な導入を実現します。
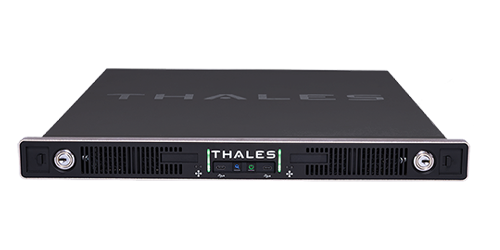
幅広い環境とスムーズに連携
幅広いパートナーとの統合を備えたエコシステムにより、エンタープライズ環境やクラウド環境全体に、信頼性の高いLuna HSMのセキュリティを拡張できます。
Related resources は翻訳対象外


汎用HSMに関するよくある質問
汎用HSMは暗号鍵を保護するとともに、複数のアプリケーションやワークロードにわたって、暗号化・復号・署名・検証をサポートするハードウェアセキュリティモジュールです。
通常、PKI、コード署名、TLS、デジタルアイデンティティ、暗号化など、トラスト(信頼)が重要となる暗号処理を行うために、高い信頼性を備えたハードウェアベースの信頼の基点(Root of Trust)が必要な場合に、汎用HSMを使用します。
汎用HSMは、PKI、コード署名、TLS、データ暗号化など、エンタープライズ環境向けの幅広い暗号ユースケースをサポートします。決済用HSMは、決済エコシステムのカード、PIN、EMV、トランザクションセキュリティのワークフローに特化して設計されています。
汎用HSMは、次世代の鍵を保護し、クリプトアジリティを実現し、進化する標準や移行要件に対応できるよう暗号インフラの準備を整えることで、ポスト量子対応を支援します。
Luna HSMは、オンプレミス、クラウド、サービスとして、またはハイブリッド環境全体に導入できます。ビジネス要件やコンプライアンス要件に合わせて、鍵管理や暗号保護の方法を選択できます。
一般的なユースケースには、PKI、安全なデジタル署名、コード署名、ポスト量子暗号、デジタル資産、IoTセキュリティ、5Gセキュリティ、TLS、クラウドデータセキュリティなどがあります。