連絡先
ハードウェアセキュリティモジュールとは?
ハードウェアセキュリティモジュール(HSM)は、堅牢で耐タンパー性を備えたハードウェアの境界内で、暗号鍵を生成・保護・保管・使用する専用暗号プロセッサです。HSMは、暗号化、署名、認証、その他の重要な処理におけるトラストアンカーとして機能し、安全なアプリケーション、トランザクション、アイデンティティ、デジタルサービスを支えます。
タレスがHSMのトップベンダーである理由
タレスのHSMは、企業、金融機関、政府機関、クラウドプロバイダーの信頼を得ています。暗号鍵の保護、高価値ワークロードのセキュリティ確保、コンプライアンス対応、さらにオンプレミス、クラウド、ハイブリッド、決済環境にわたるデジタル運用のためのハードウェアベースの信頼の基点(Root of Trust)を提供します。
重要な信頼を保護
暗号鍵と機密性の高い処理を、
耐タンパー性を備えたFIPS検証済み
ハードウェア内で保護し、
鍵が安全な境界から外に
出ることはありません。
コンプライアンス準拠
厳格な検証、監査可能性を備え、
FIPS、コモンクライテリア、PCI
DSS、eIDAS、GDPRなどの
各種基準に対応する認証取得済み
HSMによりセキュリティ要件と
規制要件への準拠を支援します。
暗号処理のスケーリング
柔軟な導入モデルと幅広い統合に
対応し、オンプレミス、クラウド、
ハイブリッド環境にわたる大量の
暗号処理ワークロードを
サポートします。
PQCに対応
新しい標準や長期的なセキュリティ
要件に適応できるよう設計された
HSM戦略により、クリプトアジリ
ティと耐量子対応を推進します。
運用を簡素化
一元管理、レポート、監視、
リソースのパーティショニングに
より、暗号環境全体での導入を
簡素化し、複雑さを軽減します。
タレスのHSM
PeerSpotで
第1位に
ランクイン
次世代HSM「Luna 8」登場
タレスが新たに開発した量子安全なHSMプラットフォームで、業界をリードするPQC性能を実現
量子安全な信頼の基点(Root of Trust)を確立できるよう設計された、新しいタレスLuna HSMが登場しました。Luna HSM 8は、クリプトアジリティ、ネイティブなポスト量子暗号対応、より強力なセキュリティ分離、マルチテナントのスケーラビリティを備え、さらに自動化、監視、運用統合を簡素化するよう設計された管理APIを搭載しています。
Luna 8の概要
設計段階から量子安全性を考慮して構築
PQCアルゴリズムと量子安全な信頼の基点(Root of Trust)により、ポスト量子暗号への移行を実現
タレス設計の
暗号プロセッサ
大規模なPQC処理に最適化
自動化&
スケーラビリティ
管理業務を自動化し、ITインフラストラクチャツールと統合することで、容易な導入とスケーラビリティを実現
クリプトアジリティ
迅速なアップデートと新しい暗号メカニズムに対応する最新のアーキテクチャ
シームレスな移行
互換性のあるAPIと鍵移行ソリューションにより、Luna 7から容易に移行
タレスのHSMシリーズを見る
タレスは、さまざまな環境での多様なビジネスニーズとセキュリティニーズに対応しながら、
新しいテクノロジーや将来のセキュリティ要件にも備えられる、幅広いHSMを提供しています。
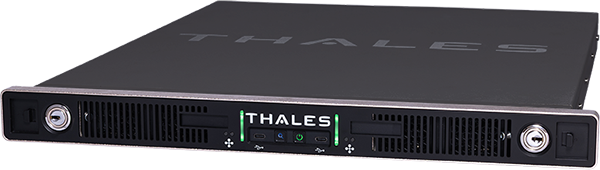
Luna:信頼できる汎用HSM
Luna HSMは30年以上にわたり汎用HSM市場をリードし、暗号鍵、アイデンティティ、データ、アプリケーションを保護する、クリプトアジリティと量子安全性を備えた信頼の基盤を提供してきました。高いパフォーマンス、スケーラビリティ、コンプライアンスに対応するよう設計されており、FIPS 140-3およびコモンクライテリア認証により、厳格なセキュリティ要件や規制要件への対応を支援します。
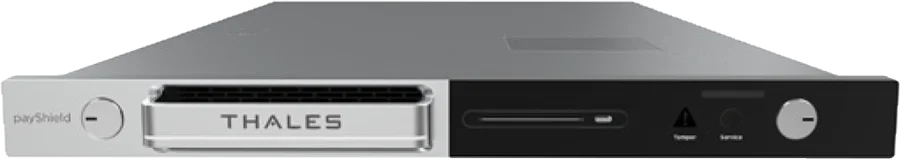
payShield:クラス最高水準の決済用HSM
payShieldは、世界のPOSトランザクションの80%を保護する決済用HSMです。あらゆるカード決済トランザクションを安全に処理します。不正防止、迅速な市場投入、PCI DSSやEMVへの準拠を支援し、現在および将来の決済エコシステムに対応する高性能な暗号処理を備えるため、安心して拡張できます。
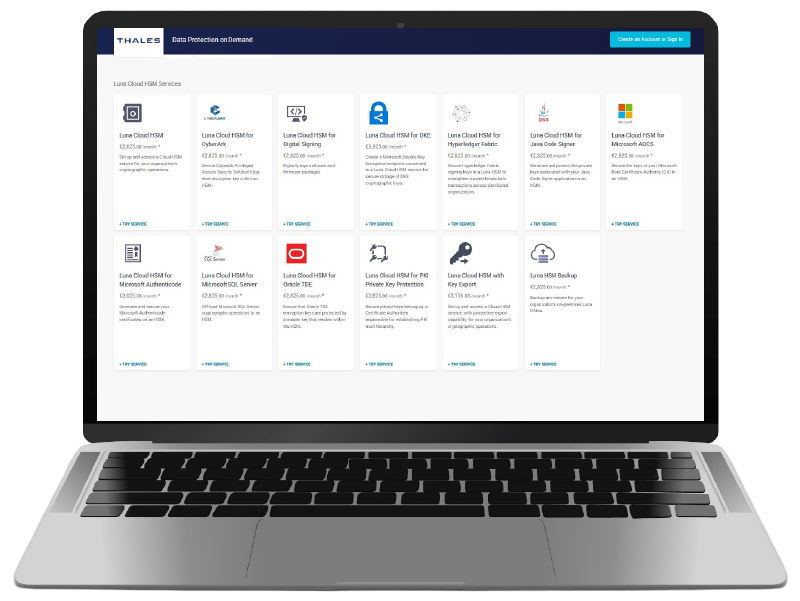
クラウドHSMサービス:オンデマンドで利用できるHSM
LunaクラウドHSMとpayShieldクラウドHSMは、クラウドおよびハイブリッド環境の暗号鍵、アプリケーション、機密データ、決済トランザクションを保護するためのHSM as a Serviceを提供します。Data Protection on Demandマーケットプレイスを通じて利用でき、FIPS認証取得済みの専用ハードウェアによるセキュリティに加え、迅速な導入、柔軟なスケーラビリティ、簡素化された運用を実現します。
タレスHSMとのシームレスな統合
タレスのハードウェアセキュリティモジュールは、業界最大級のパートナーエコシステムを支え、
アプリケーション、アイデンティティ、決済、トランザクションをサポートします。
豊富なサードパーティとの統合とカスタムソリューションにより、タレスは世界中の組織が機密データや
重要なワークロードを保護できるよう支援します。
HSMユースケース
最新のセキュリティニーズに対応するハードウェアベースの信頼の基点
クラウド、ハイブリッド、複雑な環境全体でデジタルサービスが拡大する中、信頼できる暗号インフラがPKI、決済セキュリティ、コード署名、鍵保護、ポスト量子対応のために必要となっています。
タレスは、重要な処理を保護し、要件の変化に応じられるよう、制御性、柔軟性、コンプライアンス対応、クリプトアジリティを備えた、より強固なハードウェアベースの信頼の基点(Root of Trust)の構築を支援します。
ポスト量子暗号への備え
鍵保護戦略にクリプトアジリティを組み込み、PQC標準や要件の変化に応じて柔軟に適応できるようにします。
PKIと認証局を保護
ユーザー、デバイス、アプリケーション、サービスの信頼できるアイデンティティを確立する認証局(CA)の鍵と署名処理を保護し、監査およびコンプライアンス要件への対応を支援します。
決済トランザクションを保護
決済認証情報、PIN、EMV処理、カード発行、高負荷のトランザクション処理を保護し、PCI DSS、EMVなどの決済セキュリティ要件への対応を支援します。
コード署名とソフトウェアの完全性を実現
ソフトウェア、ファームウェア、コンテナ、DevOpsのリリースパイプラインの検証に使用される署名鍵を保護します。
クラウドおよびハイブリッド環境の鍵保護を強化
クラウド、オンプレミス、ハイブリッド環境全体で暗号鍵の管理と制御を維持し、セキュリティ、主権、規制要件への対応を支援します。
注目のリソース
HSMバイヤーズガイド
HSMベンダーを選定する際に考慮すべきポイントを解説します。認証、導入の柔軟性、統合、スケーラビリティ、運用管理、ポスト量子対応などについて取り上げています。
HSMリソースを見る



HSMに関するよくある質問
ハードウェアセキュリティモジュール(HSM)とは何ですか?
ハードウェアセキュリティモジュール(HSM)は、耐タンパー性を備えたハードウェア内で暗号鍵を保護する専用の暗号プロセッサです。安全な境界内で、暗号化、署名、認証などの重要な処理を実行します。
ハードウェアセキュリティモジュールの目的は何ですか?
企業がハードウェアセキュリティモジュールを導入するのは、トランザクション、アイデンティティ、アプリケーションを保護するためです。HSMは暗号鍵の保護に優れており、幅広いアプリケーション向けに暗号化、復号、認証、デジタル署名サービスを提供します。
どのような場合にHSMを使うべきですか?
通常、暗号鍵を保護し、PKIやコード署名などの重要な処理を安全に実行し、厳格なコンプライアンス要件や監査要件に対応するために、高い信頼性を備えたハードウェアベースの信頼の基点(Root of Trust)が必要な場合に、HSMを使用します。
HSMを使用するメリットは何ですか?
HSMは、耐タンパー性を備えたハードウェア内で暗号鍵を保護し、ソフトウェアのみの鍵保管によるリスクを軽減します。また、コンプライアンスへの対応、暗号鍵の安全な運用の簡素化、エンタープライズアプリケーションとの統合を支援し、現在および将来の暗号ニーズに対応するハードウェアベースの信頼の基点(Root of Trust)を確立します。
最新のHSMのユースケースにはどのようなものがありますか?
Luna HSMは、新しいテクノロジーを活用するアプリケーションの保護において重要な役割を果たします。
ポスト量子暗号の俊敏性:プロトコル、鍵、アルゴリズムを必要に応じて柔軟に変更し、暗号化に関する脅威に迅速に対応するとともに、今すぐ量子安全なアルゴリズムを利用できる柔軟性を備えることで、将来にわたるセキュリティを確保します。
IoT(モノのインターネット):攻撃対象領域が拡大し、エンドポイント数が増加する中、デバイスと通信を適切に保護することが重要です。IoTでは、すべてのデバイスを安全に識別して通信するために、強固な信頼の基点(Root of Trust)が必要です。Luna HSMの強固なセキュリティアーキテクチャにより、IoTアプリケーション向けの安全なデジタルアイデンティティを作成し、暗号鍵を物理的・論理的に保護することで、強力なアクセス制御を実装し、コンプライアンスに対応し、データの完全性を確保します。
デジタル資産:デジタル資産エコシステムには、ウォレット、カストディプラットフォーム、資産トークン化サービス、ブロックチェーンインフラ、トランザクション署名を保護するために、信頼できる暗号処理が不可欠です。耐タンパー性を備えた安全なLuna HSM内で鍵を生成・保管・管理することで、秘密鍵を保護し、運用リスクを軽減します。
5G/モバイルセキュリティ:5Gは業界を変革する力を備えている一方で、攻撃者の侵入口の増加や、データの完全性・可用性・機密性への脅威など、新たなリスクをもたらします。ハードウェアベースの信頼の基点(Root of Trust)により5Gデータを保護し、デバイスに発行されるすべてのアイデンティティを暗号化するためのマスター鍵の保護、強力なエントロピー、厳格な認証制御を実現します。
BYOK/HYOK/DKE:ハードウェアベースの信頼の基点(Root of Trust)内で暗号鍵を安全に生成・管理・保管し、データと鍵を常に分離して保管するというベストプラクティスに従うことで、暗号鍵の管理を維持します。同じ鍵を複数のクラウドで使用できるため、特定のクラウドサービスプロバイダーに依存せず、必要に応じてデータの移行や再配置が可能になります。
AI:堅牢な暗号メカニズムによりAIモデルと入力データの両方を保護し、AIシステムの機密性・完全性・信頼性を確保します。
汎用HSMと決済用HSMの違いは何ですか?
汎用HSMは、PKI、TLS、コード署名、データベース暗号化、デジタルアイデンティティなど、エンタープライズ環境向けの幅広い暗号ユースケースをサポートします。決済用HSMは、PIN処理、カード発行、EMV、トランザクションセキュリティなど、決済ワークフローに特化して設計されています。
クラウドHSMとオンプレミスHSMの違いは何ですか?
クラウドHSMサービスは、クラウド経由でオンデマンドにHSM機能へアクセスできるモデルです。一方、オンプレミスHSMは、お客様の環境内で管理される専用アプライアンスです。多くの組織では、ハイブリッド戦略に対応するため、両方を組み合わせて使用しています。
HSMと鍵管理システム(KMS)の違いは何ですか?
HSMは、ハードウェアベースの鍵保護と安全な暗号処理を提供します。一方、鍵管理システム(KMS)は通常、鍵のライフサイクル、ポリシー、オーケストレーションなどの機能を管理します。鍵マテリアルをハードウェアでより強固に保護する必要がある場合、HSMがよく使用されます。
HSM戦略でポスト量子暗号が重要なのはなぜですか?
ポスト量子暗号が重要なのは、長期保存されるデータやトラストシステムを、現在のデータの将来的な解読(HNDL)などの新たな脅威から保護するために、新しいアルゴリズムに対応できる暗号インフラが必要となるからです。
HSMにはどのような種類があり、どのように導入できますか?
ハードウェアセキュリティモジュール(HSM)には、さまざまなセキュリティ、パフォーマンス、運用要件に対応する複数のフォームファクターと導入モデルがあります。タレスは以下を提供しています。
- ネットワーク接続型HSM(Luna Network HSM):エンタープライズ環境での集中導入向け
- 組み込み型PCIe HSM(Luna PCIe HSM):低レイテンシでのアプリケーション統合向け
- USB接続型HSM(Luna USB HSM):携帯性や開発用途向け
- クラウドベースのHSM as a Service(LunaクラウドHSM、payShieldクラウドHSM)
- 専用バックアップHSM(Luna Backup HSM):鍵のバックアップやディザスタリカバリ向け
ハードウェアセキュリティモジュールのコストに影響する要因は何ですか?
ハードウェアセキュリティモジュール(HSM)のコストは、導入モデル、ライセンス、パフォーマンスや容量の要件、統合に必要な作業、スケーラビリティ、人員、サポート、継続的な管理など、さまざまな要因によって決まります。購入検討時には、総所有コスト(TCO)を評価することが重要です。特に、ポスト量子暗号などの追加のユースケースや将来の要件に対して、高コストなアーキテクチャの再設計や早期交換が不要かどうかも考慮する必要があります。