Nehmen Sie Kontakt mit einem Spezialisten auf
Was ist ein Hardware-Sicherheitsmodul?
Ein Hardware-Sicherheitsmodul (HSM) ist ein dedizierter kryptografischer Prozessor, der kryptografische Schlüssel innerhalb einer gehärteten, manipulationssicheren Hardware-Umgebung generiert, schützt, speichert und nutzt. HSM fungieren als Vertrauensanker für Verschlüsselung, Signierung, Authentifizierung und andere kritische Vorgänge, die sichere Anwendungen, Transaktionen, Identitäten und digitale Dienstleistungen unterstützen.
Was macht Thales zum besten Anbieter von HSM?
Thales HSM genießen das Vertrauen von Unternehmen, Finanzinstituten, Behörden und Cloud-Anbietern, um kryptografische Schlüssel zu schützen, hochwertige Workloads abzusichern, die Einhaltung gesetzlicher Vorschriften zu unterstützen und eine Hardware-Vertrauensbasis für digitale Abläufe in On-Premises-, Cloud-, Hybrid- und Zahlungsumgebungen zu etablieren.
Schützen Sie kritische Vertrauensgrundlagen
Schützen Sie kryptografische Schlüssel und sensible Vorgänge in manipulationssicherer, FIPS-validierter Hardware, in der Schlüssel die sichere Grenze niemals verlassen.
Compliance-Anforderungen erfüllen
Erfüllen Sie Sicherheits- und regulatorische Anforderungen mit zertifizierten HSM, die auf strenge Validierung, Überprüfbarkeit und Standards wie FIPS, Common Criteria, PCI DSS, eIDAS, DSGVO und weitere ausgelegt sind.
Skalieren Sie kryptografische Workloads
Unterstützen Sie kryptografische Workloads mit hohem Durchsatz in On-Premises-Umgebungen, Cloud-Umgebungen und Hybridumgebungen durch flexible Bereitstellungsmodelle und umfassende Integrationsunterstützung.
Bereiten Sie sich auf PQC vor
Steigern Sie die Krypto-Agilität und die Post-Quantum-Bereitschaft mit HSM-Strategien, die Unternehmen dabei unterstützen, sich an neue Standards und langfristige Sicherheitsanforderungen anzupassen.
Abläufe vereinfachen
Nutzen Sie zentralisierte Verwaltung, Berichterstellung, Überwachung und Ressourcenpartitionierung, um die Bereitstellung zu vereinfachen und die Komplexität in kryptografischen Umgebungen zu reduzieren.
Thales HSM belegen Platz 1 auf PeerSpot
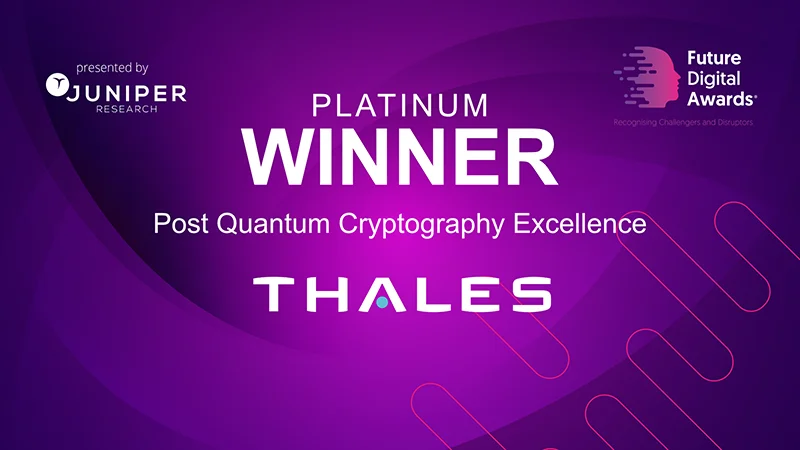
Leading the Quantum-Safe Future
Luna 8 HSM has earned Juniper Research's Platinum Award for Post-Quantum Cryptography Excellence, recognizing Thales' innovation in helping organizations prepare for the next generation of cryptographic security.
Lernen Sie die nächste Generation kennen: Luna 8
Branchenführende PQC-Leistung, bereitgestellt auf der brandneuen quantensicheren Thales HSM-Plattform
Wir stellen ein neues Thales Luna HSM vor, das Unternehmen dabei unterstützt, eine quantensichere Vertrauensbasis zu etablieren. Das Luna HSM 8 vereint Krypto-Agilität, native Unterstützung für Post-Quanten-Kryptografie, stärkere Sicherheitsisolierung, Multi-Tenant-Skalierbarkeit sowie Verwaltungs-APIs, die darauf ausgelegt sind, Automatisierung, Überwachung und betriebliche Integration zu vereinfachen.
Luna 8 auf einen Blick
Quantensicherheit von Grund auf
Umstellung auf quantensichere Kryptografie mit PQC-Algorithmen und einer quantensicheren Vertrauensbasis
Von Thales entwickelter Kryptoprozessor
Optimiert für PQC-Vorgänge mit hohem Durchsatz
Automatisierung und Skalierbarkeit
Automatisieren Sie die Verwaltung und integrieren Sie IT-Infrastruktur-Tools für eine einfache Bereitstellung und Skalierbarkeit
Krypto-Agilität
Moderne Architektur für schnellere Updates und neue Kryptomechanismen
Nahtlose Migration
Einfache Migration von Luna 7 dank kompatibler APIs und einer Lösung zur Schlüsselmigration
Entdecken Sie das Thales HSM-Portfolio
Thales verfügt über ein umfangreiches HSM-Portfolio, das vielfältige geschäftliche und sicherheitsrelevante Anforderungen in unterschiedlichen Umgebungen erfüllt und gleichzeitig für neue Technologien und zukünftige Sicherheitsanforderungen gerüstet ist:
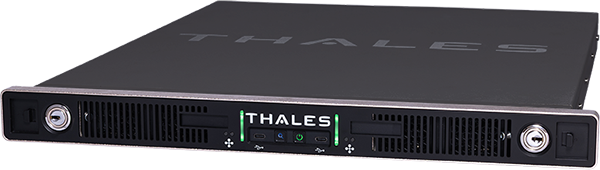
Thales Luna: Ihr zuverlässiges universell einsetzbares HSM
Luna HSM sind seit über 30 Jahren führend auf dem Markt für universell einsetzbare HSM und bieten eine kryptoagile, quantensichere Vertrauensbasis für die Sicherung von Schlüsseln, Identitäten, Daten und Anwendungen. Entwickelt für hohe Leistung, Skalierbarkeit und Compliance, mit FIPS 140-3- und Common-Criteria-Zertifizierungen, um auch die strengsten Sicherheits- und regulatorischen Anforderungen zu erfüllen.
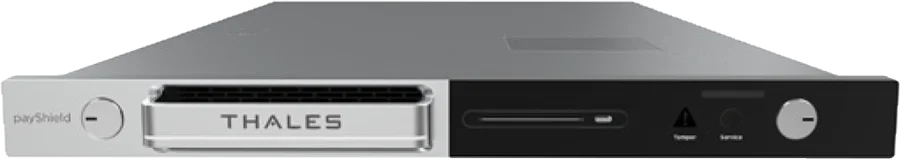
Thales payShield: Das branchenweit führende Zahlungs-HSM
Sichern Sie jede Zahlungskartentransaktion mit Thales payShield, das 80 % der weltweiten POS-Transaktionen schützt. Verhindern Sie Betrug, beschleunigen Sie die Markteinführung, gewährleisten Sie die Einhaltung von PCI DSS und EMV und lassen sich mit leistungsstarker Kryptografie zuverlässig skalieren, die für die Zahlungsökosysteme von heute und morgen entwickelt wurde.
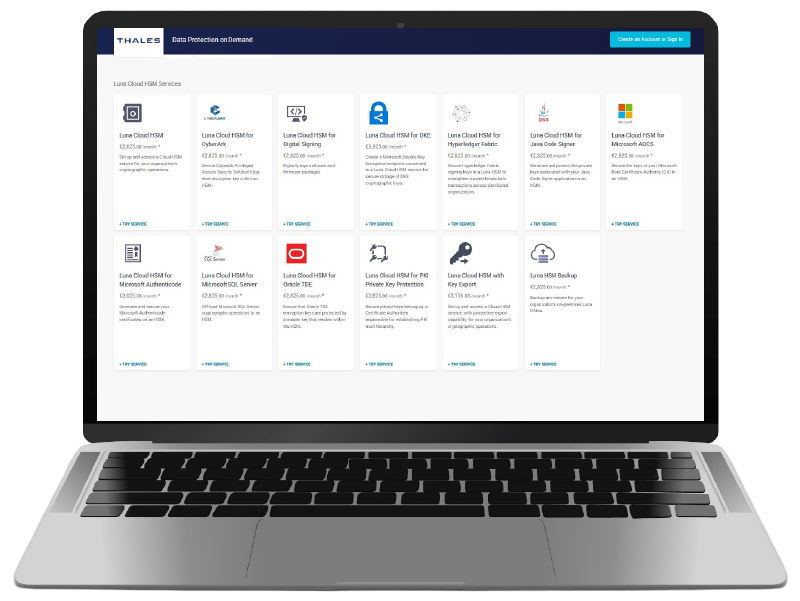
Thales Cloud-HSM-Dienste: Ihre HSM auf Abruf
Luna Cloud HSM und payShield Cloud HSM bieten HSM-as-a-Service-Dienstleistungen zum Schutz von kryptografischen Schlüsseln, Anwendungen, sensiblen Daten und Zahlungstransaktionen in Cloud- und Hybridumgebungen. Sie sind über den „Thales Data Protection on Demand“-Marktplatz erhältlich und bieten dedizierte, FIPS-zertifizierte Hardware-Sicherheit mit schneller Bereitstellung, elastischer Skalierbarkeit und vereinfachtem Betrieb.
Nahtlose Integrationen mit Thales HSM
Die Hardware-Sicherheitsmodule (HSM) von Thales bilden die Grundlage für eines der branchenweit größten Partner-Ökosysteme und unterstützen Anwendungen, Identitäten, Zahlungen und Transaktionen. Mit umfangreichen Integrationen von Drittanbietern und maßgeschneiderten Lösungen unterstützt Thales Unternehmen weltweit dabei, sensible Daten und kritische Workloads zu schützen.
HSM-ANWENDUNGSFÄLLE
Eine Hardware-Vertrauensbasis für moderne Sicherheitsanforderungen
Da sich digitale Dienste zunehmend auf Cloud-, Hybrid- und komplexe Umgebungen ausweiten, benötigen Unternehmen eine vertrauenswürdige kryptografische Infrastruktur für PKI, Zahlungssicherheit, Codesignierung, Schlüsselschutz und Post-Quanten-Bereitschaft.
Thales unterstützt den Aufbau einer stärkeren Hardware-Vertrauensbasis mit der Kontrolle, Flexibilität, Compliance-Unterstützung und kryptografischen Agilität, die erforderlich sind, um kritische Abläufe heute zu schützen und sich an sich weiterentwickelnde Anforderungen anzupassen.
Bereiten Sie sich auf die Post-Quanten-Kryptografie vor
Integrieren Sie Krypto-Agilität in Ihre Strategien zum Schlüsselschutz, damit sich Unternehmen an die Weiterentwicklung von PQC-Standards und -Anforderungen anpassen können.
Sichere PKI und Zertifizierungsstellen
Schützen Sie CA-Schlüssel und Signiervorgänge, die vertrauenswürdige Identitäten für Benutzer, Geräte, Anwendungen und Dienstleistungen herstellen, und erfüllen Sie gleichzeitig Audit- und Compliance-Anforderungen.
Schutz von Zahlungstransaktionen
Sichern Sie Zahlungsdaten, PINs, EMV-Prozesse, die Kartenausstellung und Transaktionsworkflows mit hohem Durchsatz und erfüllen Sie dabei PCI-DSS-, EMV- und andere Anforderungen an die Zahlungssicherheit.
Code-Signierung und Software-Integrität ermöglichen
Schützen Sie Signaturschlüssel, die zur Verifizierung von Software, Firmware, Containern und DevOps-Release-Pipelines verwendet werden.
Stärken Sie den Schlüsselschutz in der Cloud und in hybriden Umgebungen
Behalten Sie die Kontrolle über kryptografische Schlüssel in Cloud-, On-Premises- und hybriden Umgebungen, um Sicherheits-, Souveränitäts- und regulatorische Anforderungen zu erfüllen.
Wenden Sie sich an einen HSM-Experten
Besprechen Sie den richtigen HSM-Ansatz für Ihre Umgebung, Ihre Compliance-Ziele und Ihre Strategie.
Weitere Informationen
HSM-Käuferleitfaden
Erfahren Sie, was Sie bei der Auswahl eines HSM-Anbieters beachten sollten, darunter Zertifizierungen, Flexibilität bei der Bereitstellung, Integrationen, Skalierbarkeit, operative Kontrolle und Post-Quantum-Bereitschaft.
Entdecken Sie HSM-Ressourcen
Häufige Fragen zu Hardware-Sicherheitsmodulen
Was ist ein Hardware-Sicherheitsmodul (HSM)?
Ein Hardware-Sicherheitsmodul (HSM) ist ein dedizierter kryptografischer Prozessor, der kryptografische Schlüssel in manipulationssicherer Hardware schützt und kritische Vorgänge wie Verschlüsselung, Signierung und Authentifizierung innerhalb einer sicheren Grenze ausführt.
Welchem Zweck dienen Hardware-Sicherheitsmodule?
Unternehmen kaufen Hardware-Sicherheitsmodule, um Transaktionen, Identitäten und Anwendungen zu schützen, da sie sich durch unübertroffene Leistung bei der Sicherung kryptografischer Schlüssel und der Bereitstellung von Verschlüsselung, Entschlüsselung, Authentifizierung und Digital-Signing-Diensten für eine große Auswahl an Anwendungen auszeichnen.
Wann sollte ein Unternehmen ein HSM einsetzen?
Unternehmen setzen üblicherweise ein HSM ein, wenn sie eine hochsichere Hardware-Vertrauensbasis benötigen, um kryptografische Schlüssel zu schützen, kritische Vorgänge wie PKI oder Code-Signierung abzusichern und strenge Compliance- oder Audit-Anforderungen zu erfüllen.
Was sind die Vorteile des Einsatzes von HSM?
HSM helfen Unternehmen dabei, kryptografische Schlüssel in manipulationssicherer Hardware zu schützen, Risiken durch die reine Speicherung von Schlüsseln in Software zu verringern, Compliance-Anforderungen zu erfüllen, sichere Schlüsselvorgänge zu vereinfachen, eine Integration in Unternehmensanwendungen zu ermöglichen und eine Hardware-Vertrauensbasis für aktuelle und zukünftige kryptografische Anforderungen zu etablieren.
Was sind moderne Anwendungsfälle für HSM?
Luna HSM spielen eine entscheidende Rolle beim Schutz von Anwendungen, die neue Technologien nutzen:
- Krypto-Agilität im Post-Quanten-Zeitalter: Machen Sie Ihr Unternehmen zukunftssicher, indem Sie Protokolle, Schlüssel und Algorithmen im Handumdrehen ändern, schnell auf kryptographische Bedrohungen reagieren und schon heute quantensichere Algorithmen aktivieren.
- Internet der Dinge (IoT): Angesichts der zunehmenden Angriffsflächen und der steigenden Zahl von Endpunkten müssen Sie sicherstellen, dass Ihre Geräte und Ihre Kommunikation ordnungsgemäß gesichert sind. Das IoT nutzt eine starke Vertrauensbasis, um alle Geräte zu identifizieren und mit ihnen zu kommunizieren. Implementieren Sie starke Zugriffskontrollen, erfüllen Sie Compliance-Anforderungen und gewährleisten Sie Datenintegrität, indem Sie sichere digitale Identitäten für Ihre IoT-Anwendungen erstellen und kryptographische Schlüssel in der starken Sicherheitsarchitektur von Luna HSM physisch und logisch sichern.
- Digitale Vermögenswerte: Ökosysteme für digitale Vermögenswerte sind auf vertrauenswürdige kryptografische Vorgänge angewiesen, um Wallets, Verwahrungsplattformen, Tokenisierungsdienste für Vermögenswerte, Blockchain-Infrastruktur und die Signierung von Transaktionen zu sichern. Schützen Sie private Schlüssel und reduzieren Sie operative Risiken, indem Sie Schlüssel innerhalb der sicheren Grenzen eines manipulationssicheren Luna HSM generieren, speichern und verwalten.
- 5G/Mobilfunk-Sicherheit: Obwohl 5G voraussichtlich ganze Branchen verändern wird, birgt es auch Risiken für Unternehmen, wie z. B. eine hohe Anzahl von Angriffspunkten für Kriminelle, und stellt eine Bedrohung für die Integrität, Verfügbarkeit und Vertraulichkeit von Daten dar. Sichern Sie 5G-Daten mithilfe einer Hardware-Vertrauensbasis, die den Schutz des Hauptspeicherschlüssels gewährleistet, mit dem alle an Geräte ausgegebenen Identitäten verschlüsselt werden; hohe Entropie; sowie strenge Authentifizierungskontrollen.
- BYOK/HYOK/DKE: Behalten Sie die Kontrolle über Ihre Verschlüsselungsschlüssel, indem Sie diese erstellen, verwalten und sicher in einer Hardware-Vertrauensbasis speichern – gemäß bewährten Verfahren, Ihre Schlüssel stets getrennt von Ihren Daten aufzubewahren. Verwenden Sie dieselben Schlüssel in mehreren Clouds, damit Sie nicht an einen bestimmten Cloud-Dienstanbieter gebunden sind, und führen Sie Ihre Daten bei Bedarf zurück oder verlagern Sie sie.
- KI: Schützen Sie sowohl das KI-Modell als auch dessen Eingabedaten mit robusten kryptografischen Mechanismen, um die Vertraulichkeit, Integrität und Vertrauenswürdigkeit des KI-Systems zu gewährleisten.
Was ist der Unterschied zwischen einem universell einsetzbaren HSM und einem Zahlungs-HSM?
Universell einsetzbare HSM unterstützen breit gefächerte kryptografische Anwendungsfälle in Unternehmen z. B. PKI, TLS, Codesignierung, Datenverschlüsselung und digitale Identität. Zahlungs-HSM sind speziell für Zahlungsabläufe wie PIN-Verarbeitung, Kartenausgabe, EMV und Transaktionssicherheit konzipiert.
Was ist der Unterschied zwischen einem Cloud-HSM und einem On-Premises-HSM?
Cloud-HSM-Dienstleistungen bieten On-Demand-Zugriff auf HSM-Funktionen über Cloud-Bereitstellungsmodelle, während lokale HSM dedizierte Geräte sind, die innerhalb der Kundenumgebungen verwaltet werden. Viele Unternehmen nutzen eine Kombination aus beidem, um hybride Strategien zu unterstützen.
Was ist der Unterschied zwischen einem HSM und einem Schlüsselverwaltungssystem (KMS)?
Ein HSM bietet hardwarebasierten Schlüsselschutz und sichere kryptografische Vorgänge, während ein Schlüsselverwaltungssystem üblicherweise den Lebenszyklus von Schlüsseln sowie Richtlinien und Orchestrierungsfunktionen verwaltet. Unternehmen setzen HSM häufig ein, wenn sie einen stärkeren, hardwaregestützten Schutz für Schlüsselmaterial benötigen.
Warum ist Post-Quanten-Kryptografie für die HSM-Strategie wichtig?
Post-Quanten-Kryptografie ist von Bedeutung, da Unternehmen eine kryptografische Infrastruktur benötigen, die sich an neue Algorithmen anpassen und langlebige Daten sowie Vertrauenssysteme vor neuen Bedrohungen schützen kann, einschließlich „Harvest now, decrypt later“.
Welche Arten von HSM gibt es? Wie können sie bereitgestellt werden?
Hardware-Sicherheitsmodule (HSM) sind in verschiedenen Formfaktoren und Bereitstellungsmodellen erhältlich, um unterschiedliche Sicherheits-, Leistungs- und Betriebsanforderungen zu erfüllen. Thales bietet netzwerkgebundene HSM (Luna Network-HSM) für zentralisierte Unternehmensbereitstellungen, eingebettete PCIe-HSM (Luna PCIe-HSM) für die Anwendungsintegration mit geringer Latenz, USB-angeschlossene HSM (Luna USB-HSM) für Portabilität und Entwicklungsanwendungen, cloudbasierte HSM-as-a-Service-Dienstleistungen (Luna Cloud-HSM und payShield Cloud-HSM) sowie dedizierte Backup-HSM (Luna Backup-HSM) für die Schlüsselsicherung und Notfallwiederherstellung.
Welche Faktoren beeinflussen die Kosten eines Hardware-Sicherheitsmoduls?
Die Kosten eines Hardware-Sicherheitsmoduls (HSM) hängen von Faktoren wie der Bereitstellung, der Lizenzierung, den Anforderungen an Leistung und Kapazität, dem Integrationsaufwand, der Skalierbarkeit, dem Personalbedarf, dem Support und der laufenden Verwaltung ab. Käufer sollten die Gesamtbetriebskosten bewerten und dabei berücksichtigen, ob das HSM zusätzliche Anwendungsfälle und sich weiterentwickelnde Anforderungen – z. B. Post-Quanten-Kryptografie – ohne kostspielige Neugestaltung der Architektur oder vorzeitigen Austausch unterstützen kann.