Nehmen Sie Kontakt mit einem Spezialisten auf
Was ist ein universell einsetzbares HSM?
Ein universell einsetzbares Hardware-Sicherheitsmodul (HSM) generiert, speichert und nutzt kryptografische Schlüssel auf sichere Weise und unterstützt dabei Verschlüsselung, Entschlüsselung, digitale Signaturerstellung und Verifizierung über mehrere Anwendungen und Workloads hinweg. Es wurde für Unternehmensumgebungen entwickelt, schützt die kryptografische Infrastruktur in gehärteter, manipulationssicherer Hardware und trägt zur Gewährleistung hoher Sicherheit sowie zur Einhaltung gesetzlicher Vorschriften bei.
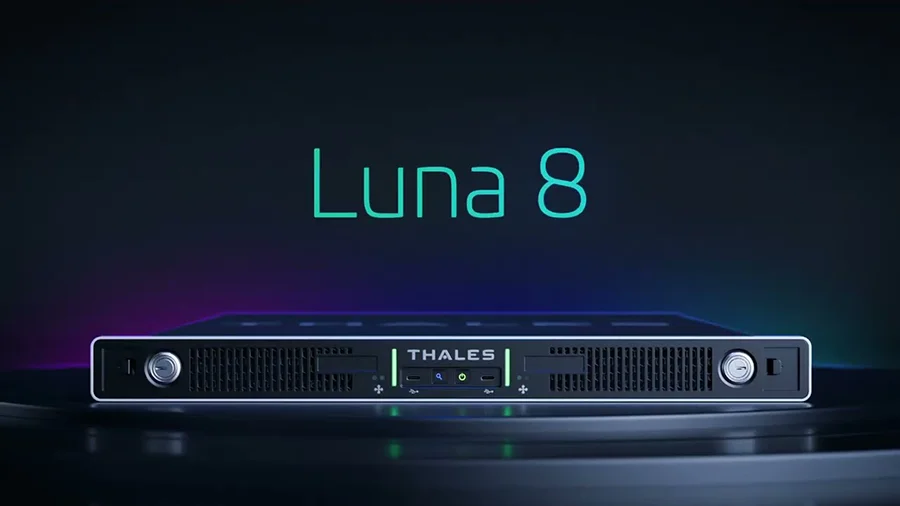
Lernen Sie die nächste Generation kennen: Luna 8
Luna HSM sichern die Technologien, die Sie täglich nutzen, und gestalten die Zukunft des digitalen Vertrauens
Die Luna-HSM wurden gemäß den Zertifizierungsanforderungen von FIPS 140-3 Level 3 und den Common Criteria entwickelt und bieten eine starke, quantensichere Vertrauensbasis für PKI, digitale Assets, KI, digitale Identitäten, IoT, DevOps, Codesignierung, TLS, mobile Netzwerke und vieles mehr. Damit gewährleisten sie Widerstandsfähigkeit und Compliance angesichts der heutigen Sicherheitsherausforderungen, der sich wandelnden regulatorischen Rahmenbedingungen und der digitalen Anforderungen von morgen.
Speziell entwickelt als Antwort auf die sich wandelnden Anforderungen an die kryptografische Sicherheit
Quantensicherheit von Grund auf
Umstellung auf quantensichere Kryptografie mit PQC-Algorithmen und einer quantensicheren Vertrauensbasis
Von Thales entwickelter Kryptoprozessor
Optimierung für PQC-Vorgänge mit hohem Durchsatz durch einen von Thales entwickelten Kryptoprozessor
Krypto-Agilität
Nutzung einer modernen Architektur, die für schnellere Updates und neue kryptografische Mechanismen ausgelegt ist
Automatisierung und Skalierbarkeit
Automatisieren Sie die Verwaltung und integrieren Sie IT-Infrastruktur-Tools für eine einfache Bereitstellung und Skalierbarkeit
Nahtlose Migration
Migration von Luna 7 mit kompatiblen APIs und einer Schlüsselmigrationslösung
Finden Sie das richtige HSM für Ihre Umgebung
„Das neue quantensichere HSM von Thales ermöglicht es uns, mehrere sichere Umgebungen zu unterstützen und gleichzeitig den Betrieb zu vereinfachen sowie unsere Infrastruktur effizienter zu nutzen. [Es bietet uns] die Flexibilität, im Laufe der Zeit verschiedene Anwendungsfälle, Anwendungen und geschäftliche Anforderungen zu unterstützen, und hilft uns dabei, unsere Hardware-Investitionen optimal zu nutzen. Die Kombination aus vorhersehbarer Leistung und hoher Verfügbarkeit gibt unseren IT- und Sicherheitsteams die nötige Sicherheit, effizient zu arbeiten und unseren Stakeholdern einen gleichbleibenden Service zu bieten.“
Leading the Quantum-Safe Future
Luna 8 HSM has earned Juniper Research's Platinum Award for Post-Quantum Cryptography Excellence, recognizing Thales' innovation in helping organizations prepare for the next generation of cryptographic security.
Häufige Anwendungsfälle für universell einsetzbare HSM
Post-Quantum-Krypto
Schützen Sie Schlüssel der nächsten Generation mit quantensicheren Algorithmen, ermöglichen Sie Krypto-Agilität und PQC-Bereitschaft.
Sichere digitale Signaturen & PKI
Schützen Sie PKI-, Signatur- und Codesignaturschlüssel mit vertrauenswürdiger Hardware für digitale Vertrauens-Workflows.
Digitale Vermögenswerte und Krypto-Verwahrung
Schützen Sie Wallet-Schlüssel, sichern Sie digitale Vermögenswerte und unterstützen Sie vertrauenswürdige Workflows zur Transaktionssignierung.
5G- und Telekommunikationssicherheit
Schützen Sie Teilnehmeridentitäten, Authentifizierung und Netzwerkvertrauen mit hardwaregestützter kryptografischer Sicherheit.
IoT-Gerätesicherheit
Schützen Sie Geräteidentitäten, Fertigungsabläufe und das Vertrauen über den gesamten Lebenszyklus hinweg mit hardwaregestützter Schlüsselsicherheit.
Cloud-Datensicherheit
Schützen Sie Cloud- und On-Premises-Schlüssel mit HSM-gestützter Kontrolle für BYOK-, HYOK- und hybride Vertrauensarchitekturen.
Eine neue Ära der HSM-Technologie von Thales
Ihre digitale Sicherheit hängt von kryptografischen Schlüsseln ab, die Daten ver- und entschlüsseln. Thales Luna HSM tragen zur Sicherung von Geräten, Identitäten, Transaktionen und Anwendungen bei – mit einer flexiblen, skalierbaren Lösung, die auf hohe Sicherheit, hohe Leistung und einfachere Integration ausgelegt ist.
Entwickelt für die postquantenische Zukunft: Die Luna 8 der nächsten Generation kombiniert einen von Thales entwickelten Kryptografieprozessor mit einer kryptoagilen Architektur, um eine quantensichere Vertrauensbasis zu bieten. Schützen Sie kritische Schlüssel bereits heute in zertifizierter Hardware und ermöglichen Sie gleichzeitig einen nahtlosen Übergang zur Post-Quanten-Kryptografie (PQC) mit hoher Durchsatzleistung, schnelleren Updates und Unterstützung für neue kryptografische Mechanismen.
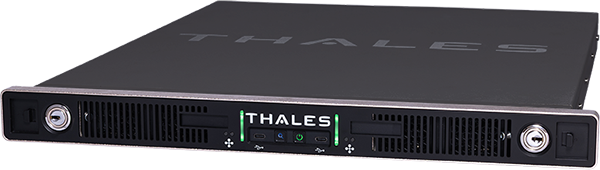
Funktionen und Vorteile von Luna HSM
Dank einer umfangreichen Auswahl an APIs, flexiblen Bereitstellungsoptionen und überragender Leistung helfen Ihnen die Luna-HSM dabei, Hunderte von Anwendungen schnell zu sichern – und zwar durch ein weitreichendes Ökosystem von sofort einsatzbereiten Integrationen mit Technologiepartnern.
Kryptografische Schlüssel verbleiben in manipulationssicherer Hardware und gewährleisten so ein Höchstmaß an Sicherheit sowie eine strengere Kontrolle über vertrauenskritische Vorgänge.
Zentrale Schlüssel- und Richtlinienverwaltung, umfassende Verschlüsselungsunterstützung sowie PQC-sichere PKI-Bereitschaft helfen Unternehmen dabei, sich vor sich weiterentwickelnden Bedrohungen zu schützen und neue Chancen zu nutzen.
Thales legt großen Wert auf Sicherheitszertifizierungen durch unabhängige Dritte. Für die Luna Network 8 HSM laufen derzeit Zertifizierungsverfahren nach FIPS 140-3 Level 3 und den EU-Common-Criteria. Das Portfolio der Luna 7-HSM (Luna 7 Network, PCIe, USB und Backup-HSM) ist nach FIPS 140-3 Level 3 validiert. Das Luna HSM 7 hat zudem die eIDAS-Zertifizierung sowohl als qualifiziertes Signatur- als auch als qualifiziertes Siegelerstellungsgerät (QSCD) erhalten.
Unterstützen Sie eine sichere Verwaltung, Aktivierung und Betriebssteuerung in verteilten Umgebungen und modernen kryptografischen Infrastrukturen.
Stellen Sie Luna-HSM on-premises, in der Cloud, als „as-a-service“-Modell oder über mehrere Umgebungen hinweg bereit, um Anforderungen hinsichtlich Compliance, Datensicherung, Klonen, Skalierung und zukünftiger Migrationen zu erfüllen.
Nutzen Sie eine flexible Krypto-Grundlage, die darauf ausgelegt ist, langfristige Effizienz, Skalierbarkeit und betrieblichen Mehrwert zu gewährleisten, während sich die Anforderungen weiterentwickeln.
Entdecken Sie das Luna HSM-Portfolio
Flexible Bereitstellung für jeden Bedarf mit Luna HSM-Produkten und zugehörigen Services.
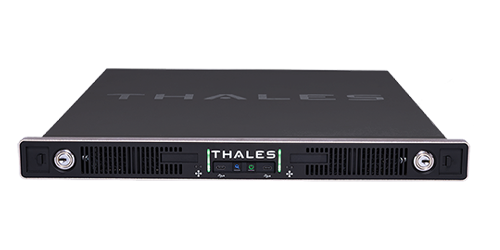
Luna 8 Network-HSM
Lernen Sie die nächste Generation universell einsetzbarer HSM auf der Thales HSM-Plattform kennen.
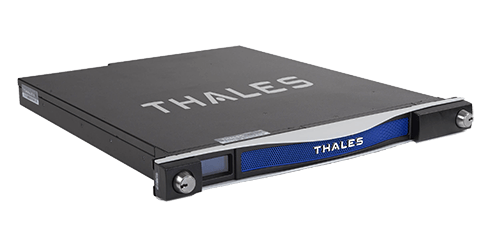
Luna 7 Network-HSM
Hochsichere, netzwerkgebundene HSM für skalierbare Sicherheits-Workloads in Unternehmen und in der Cloud.
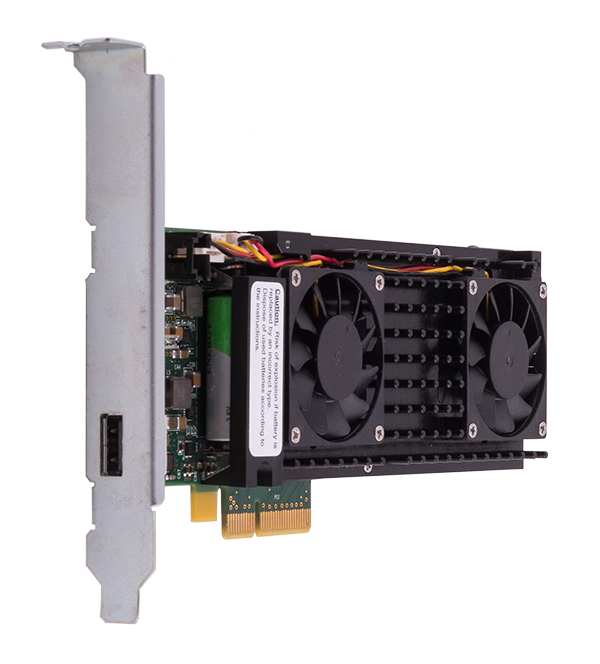
Luna 7 PCIe-HSM
Eingebettete, leistungsstarke HSM für dedizierte kryptografische Beschleunigung und Anwendungssicherheit.
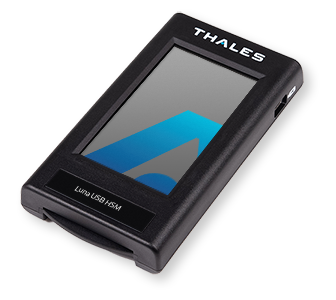
Luna 7 USB-HSM
Tragbare HSM, ideal für Anwendungsfälle wie die Offline-Schlüsselspeicherung und den Schutz von Root-Schlüsseln.
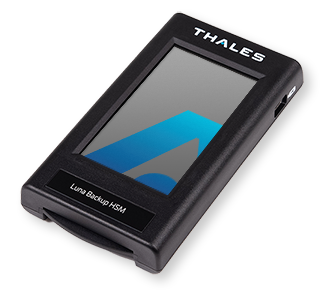
Luna 7 Backup-HSM-Lösungen
Schützen und stellen Sie wertvolles kryptografisches Material mithilfe sicherer Backup-Workflows wieder her.
Luna Cloud-HSM-Dienste
Erweitern Sie die Sicherheit der Luna HSM durch cloudbasierte HSM-Dienstleistungen.
HSM von Thales sind hochkompatibel
Ein breit gefächertes Ökosystem aus Partnern und Integrationen erweitert die bewährte Sicherheit der Luna HSM auf Unternehmens- und Cloud-Umgebungen.
Weitere Informationen
HSM-Käuferleitfaden
Erfahren Sie, wie Sie HSM-Anbieter bewerten, Bereitstellungsmodelle vergleichen und Zertifizierungen, Integrationen, Skalierbarkeit, operative Kontrolle sowie Zukunftsfähigkeit beurteilen können.
Weitere Ressourcen
Häufige Fragen zu universell einsetzbaren HSM
Ein universell einsetzbares HSM ist ein Hardware-Sicherheitsmodul, das kryptografische Schlüssel schützt und Verschlüsselung, Entschlüsselung, Signierung sowie Verifizierung über viele Anwendungen und Workloads hinweg unterstützt, anstatt nur eine einzige proprietäre Funktion zu erfüllen.
Unternehmen setzen üblicherweise ein universell einsetzbares HSM ein, wenn sie eine hochsichere Hardware-Vertrauensbasis für PKI, Codesignierung, TLS, digitale Identitäten, Verschlüsselung oder andere vertrauenskritische kryptografische Vorgänge benötigen.
Universell einsetzbare HSM unterstützen breit gefächerte kryptografische Anwendungsfälle in Unternehmen z. B. PKI, Codesignierung, TLS und Datenverschlüsselung. Zahlungs-HSM sind speziell für Arbeitsabläufe im Zusammenhang mit Karten, PINs, EMV und Transaktionssicherheit im Zahlungsökosystem konzipiert.
Universell einsetzbare HSM können die Post-Quantum-Bereitschaft unterstützen, indem sie Unternehmen dabei helfen, Schlüssel der nächsten Generation zu schützen, Krypto-Agilität zu ermöglichen und die kryptografische Infrastruktur auf sich weiterentwickelnde Standards und Migrationsanforderungen vorzubereiten.
Luna-HSM können On-Premises, in der Cloud, als „as-a-service“-Modell oder in hybriden Umgebungen bereitgestellt werden und helfen Unternehmen dabei, die Schlüsselverwaltung und den kryptografischen Schutz an geschäftliche und Compliance-Anforderungen auszurichten.
Zu den gängigen Anwendungsfällen zählen PKI, sichere digitale Signatur, Codesignatur, Post-Quanten-Kryptografie, digitale Assets, IoT-Sicherheit, 5G-Sicherheit, TLS und Cloud-Datensicherheit.